サイバーセキュリティ相談窓口の相談状況[2026年第3四半期(7月~9月)]
公開日:2026年10月23日
独立行政法人情報処理推進機構
セキュリティセンター
お知らせ
本レポートでは、2026年7月1日から2026年9月30日までの間にサイバーセキュリティ相談窓口で対応した、企業組織からの「相談」の統計について紹介しています。
従来、個人および企業組織からのご相談を「情報セキュリティ安心相談窓口」にて対応しておりました。
2025年4月より個人からのご相談は「情報セキュリティ安心相談窓口」、企業組織からのご相談は新たに開設した「サイバーセキュリティ相談窓口」での対応となりました。
- 個人の相談状況レポートは以下よりご参照ください。
- 情報セキュリティ安心相談窓口の相談状況[2026年第3四半期(7月~9月)]
目次
サイバーセキュリティ相談窓口の相談状況
1.相談件数
1-1.相談件数の推移
2025年4月から新たに開設した、「サイバーセキュリティ相談窓口」における今四半期の相談対応件数は309件でした。前四半期から約2.3%増となっています。
その他の件数には、年末年始からばらまきが確認されている「社長等をかたる詐欺メール(脚注1)」の手口が29件含まれています。
-
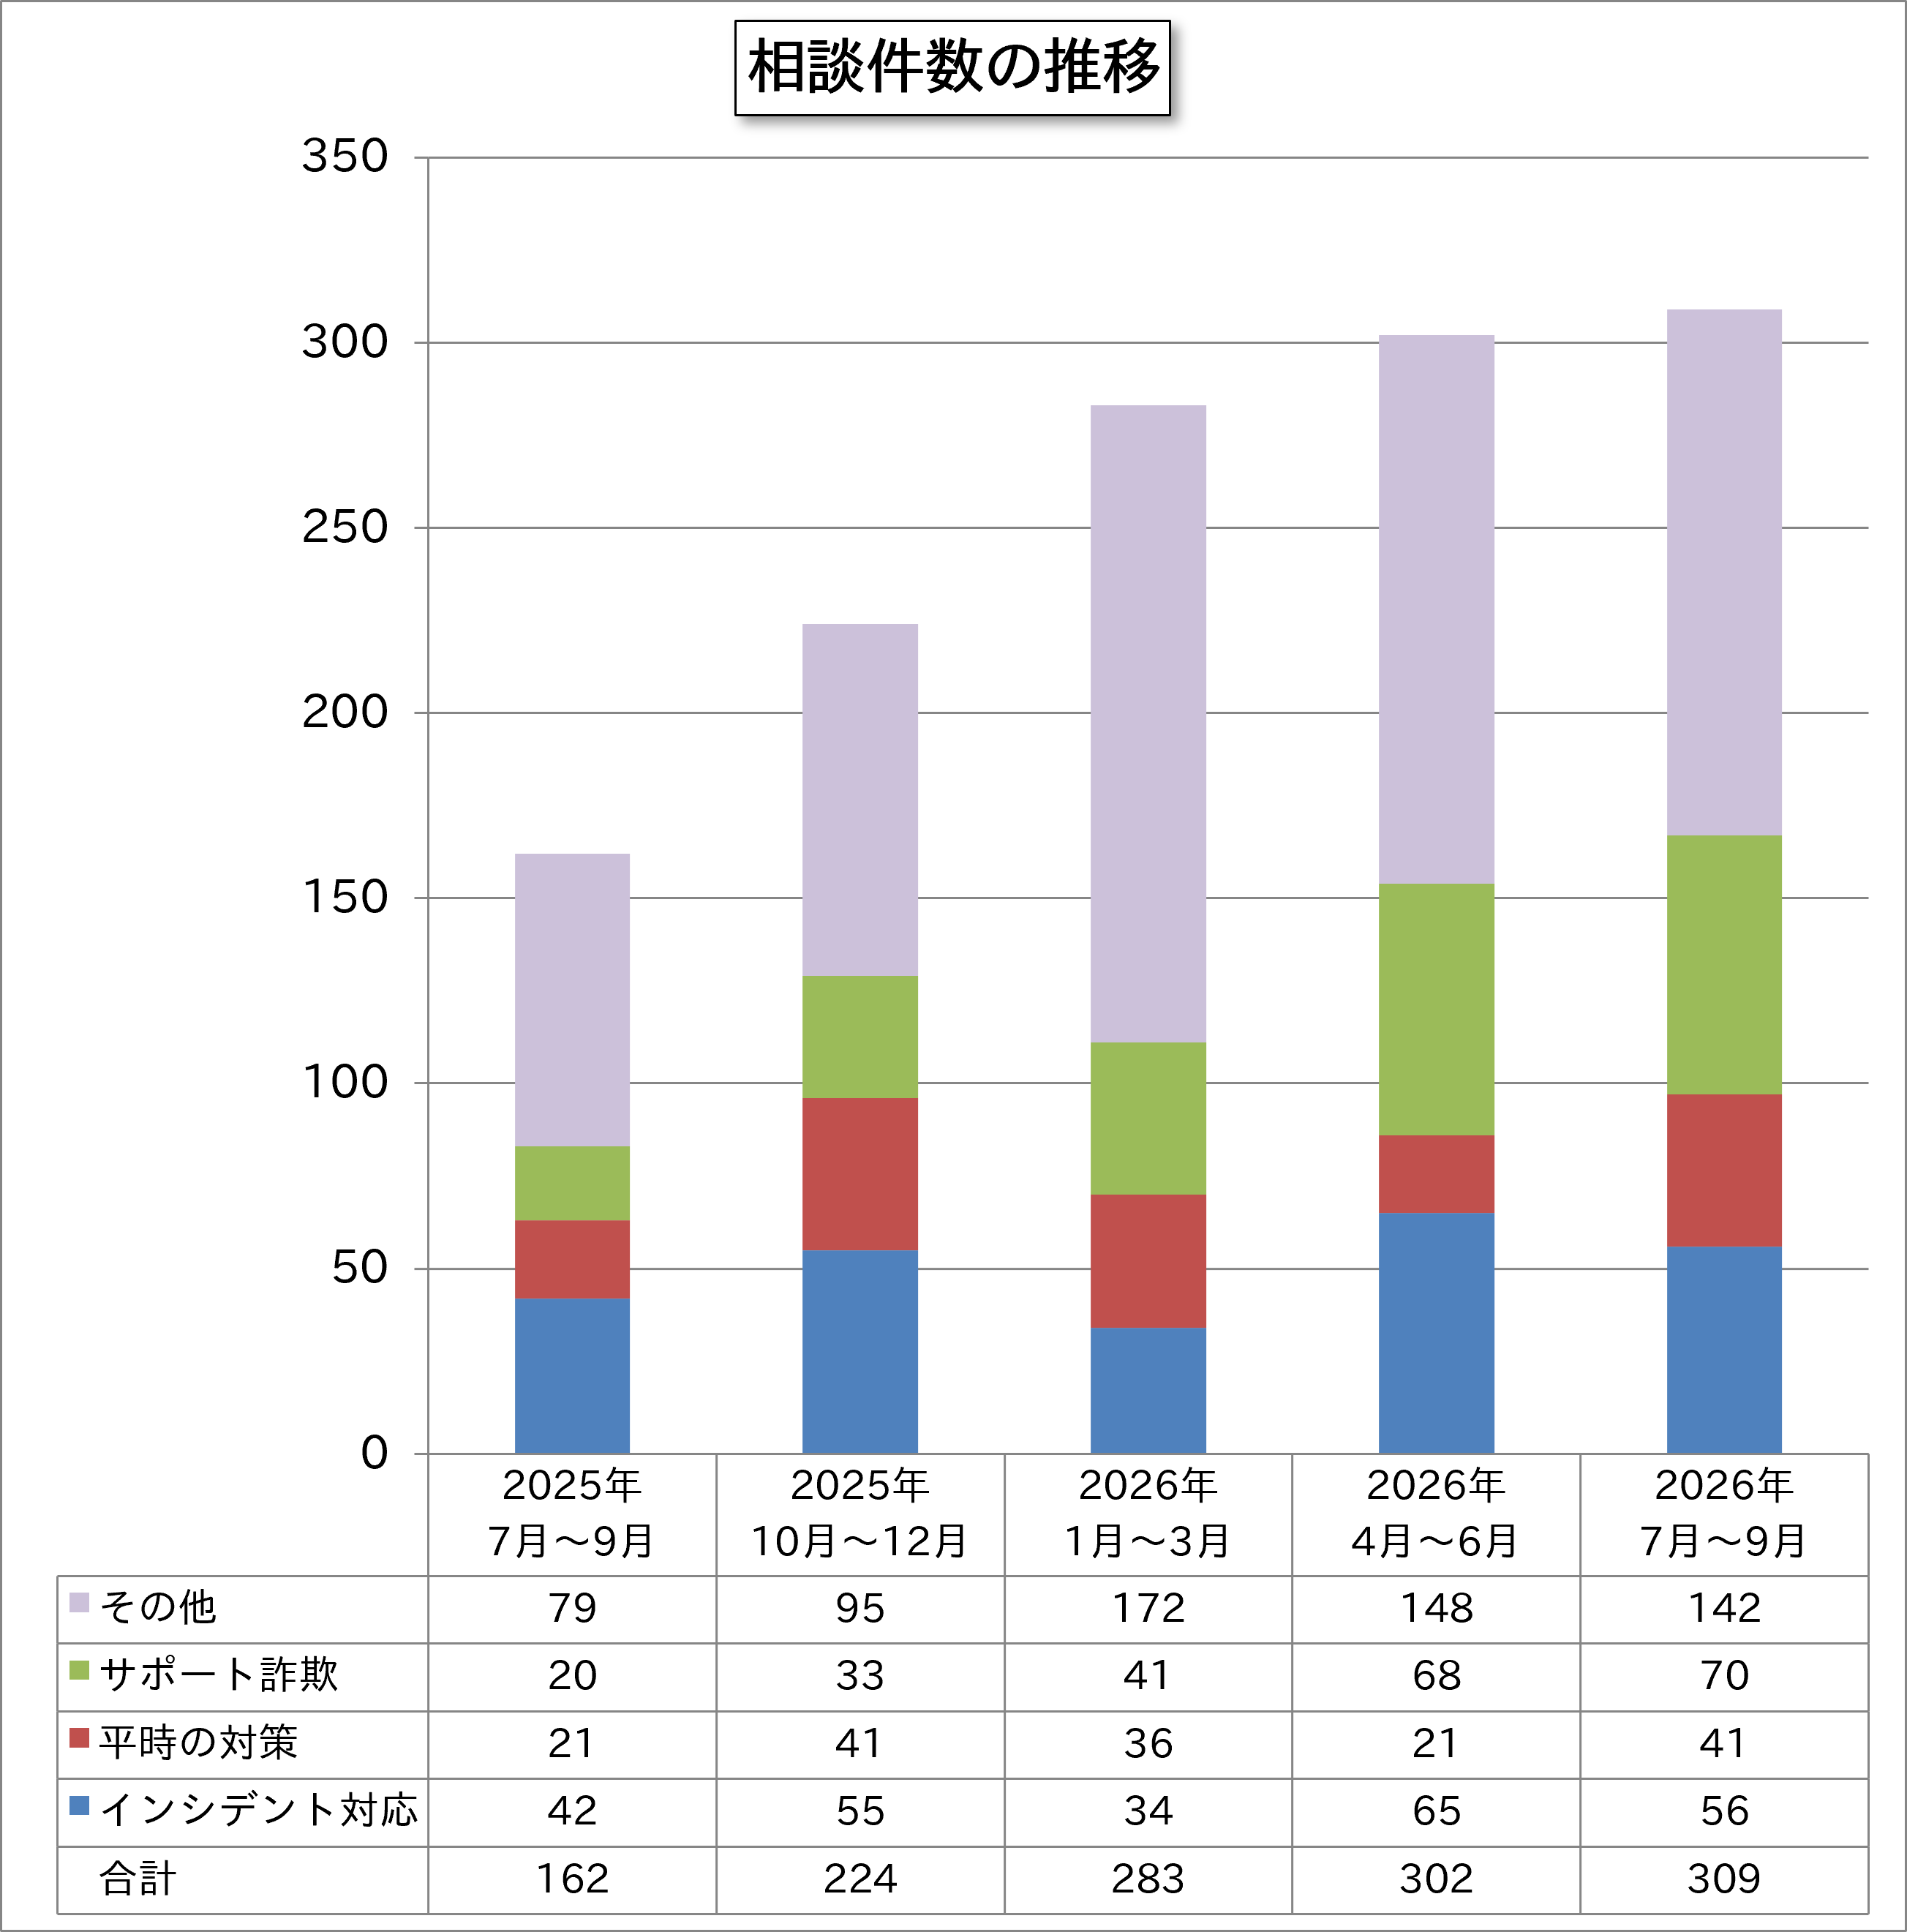
図1:相談件数の推移
相談件数の推移
- 2025年7月~9月:合計 162、 インシデント対応 42、 平時の対策 21、 サポート詐欺 20、 その他 79
- 2025年10月~12月:合計 224、 インシデント対応 55、 平時の対策 41、 サポート詐欺 33、 その他 95
- 2026年1月~3月:合計 283、 インシデント対応 34、 平時の対策 36、 サポート詐欺41、 その他172
- 2026年4月~6月:合計 302、 インシデント対応 65、 平時の対策 21、 サポート詐欺 68、 その他 148
- 2026年7月~10月:合計 309、 インシデント対応 56、 平時の対策 41、 サポート詐欺 70、 その他 142
1-2.インシデント対応相談の被害種別
今四半期のインシデント対応相談65件の被害種別は以下の内訳となっています。
-
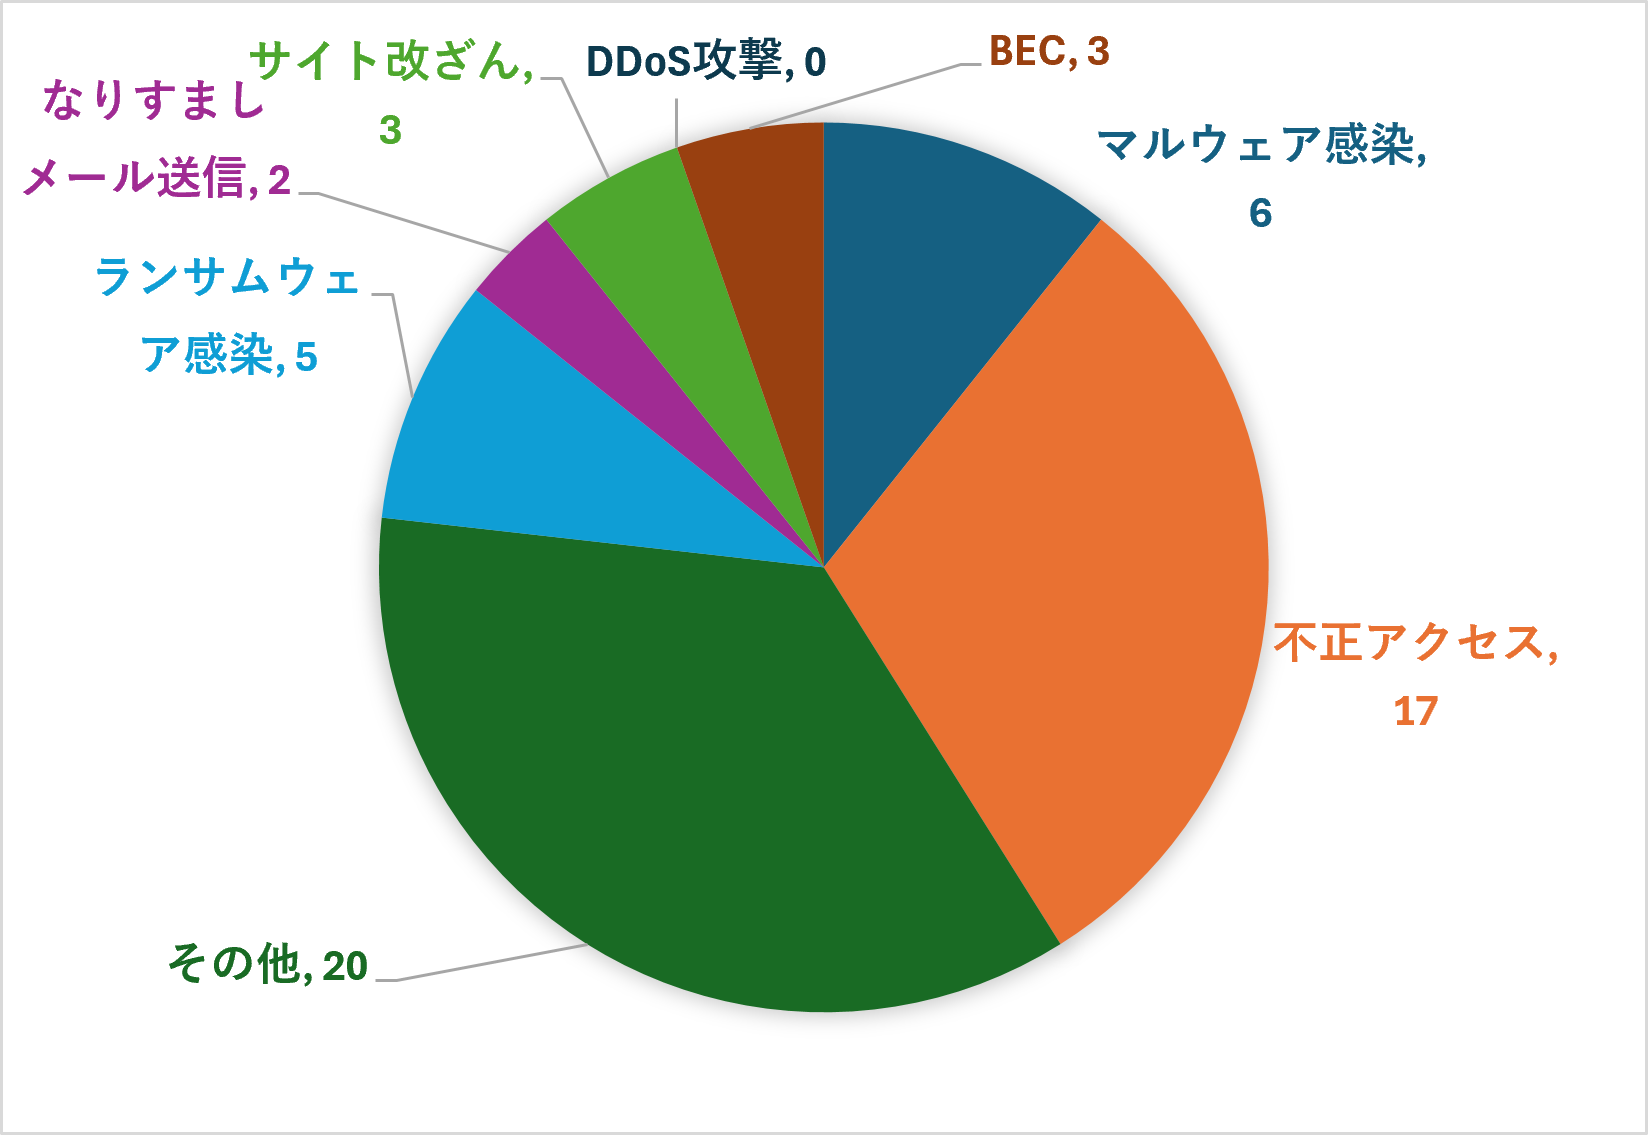
図2:インシデント対応相談の被害種別
インシデント対応相談の被害種別
- 合計:56
- その他:20
- 不正アクセス:17
- ランサムウェア感染:5
- マルウェア感染:6
- なりすましメール送信:2
- BEC:3
- サイト改ざん:3
- DDoS攻撃:0
2.相談事例
相談事例:社員のMicrosoftアカウントから大量のメールが送信されていた事例
相談内容
- 社員1名のMicrosoftアカウントから大量のメール送信を確認した。第三者による当該アカウントの悪用の可能性がある。
- 当該アカウントにアプリAへのOAuth同意が付与されていた。これにより、第三者にメール送信操作をされた可能性が高い。
- 侵入経路および情報漏えい有無を調査中だが、調査ポイントや確認方法を相談したい。
OAuth同意認証とは
- たとえば、業務で使う便利なアプリを利用する際に、アプリにアクセス権を許可するのがOAuth認証です。アプリがユーザーのログイン情報を知らなくてもデータにアクセスできるようになります(許可されたデータや操作のみ)。
【よくある利用シーンの例】
(1)アプリの利用を開始
-
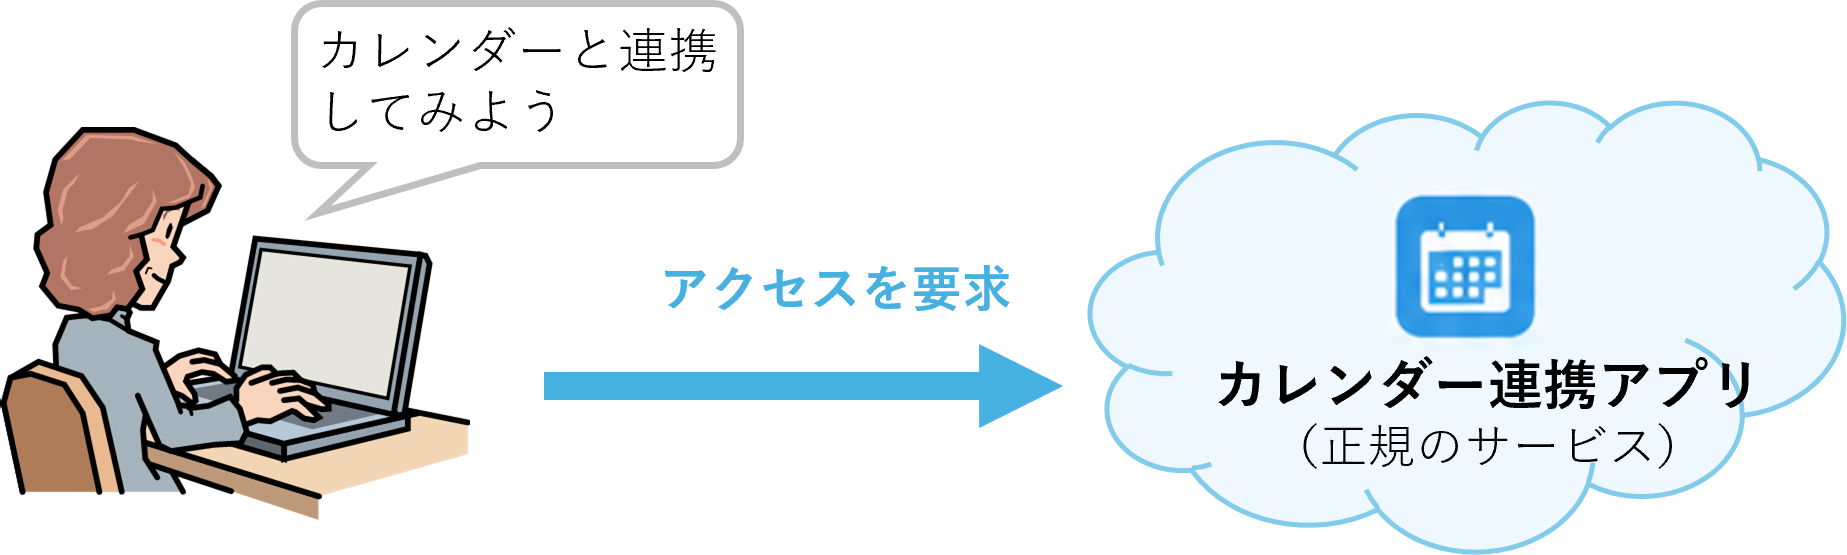
図3:アプリの利用開始イメージ図
(2)正規の認証サービスで同意(許可)
-
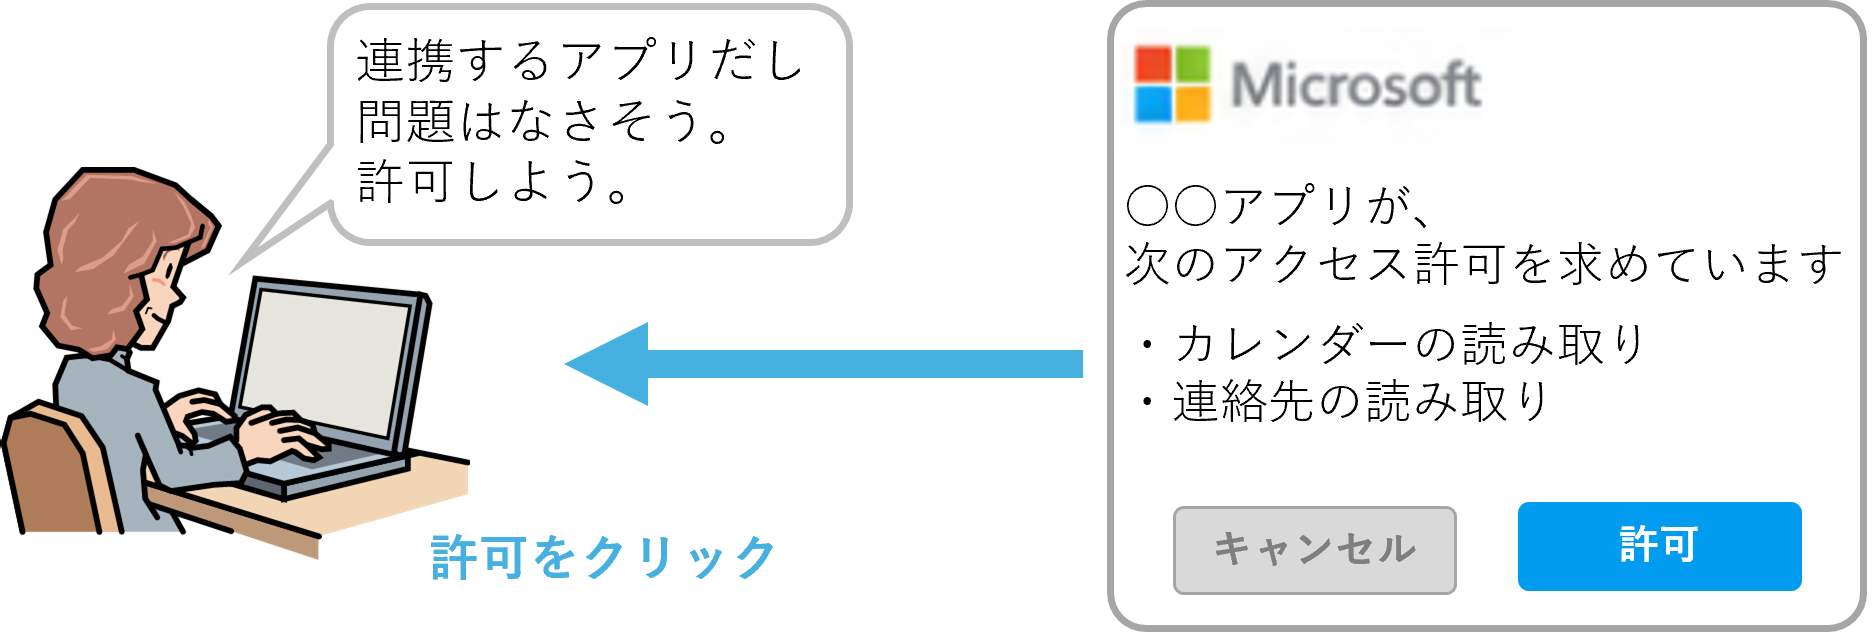
図4:正規の認証サービスで同意イメージ図
(3)アプリにアクセス権が付与される
-
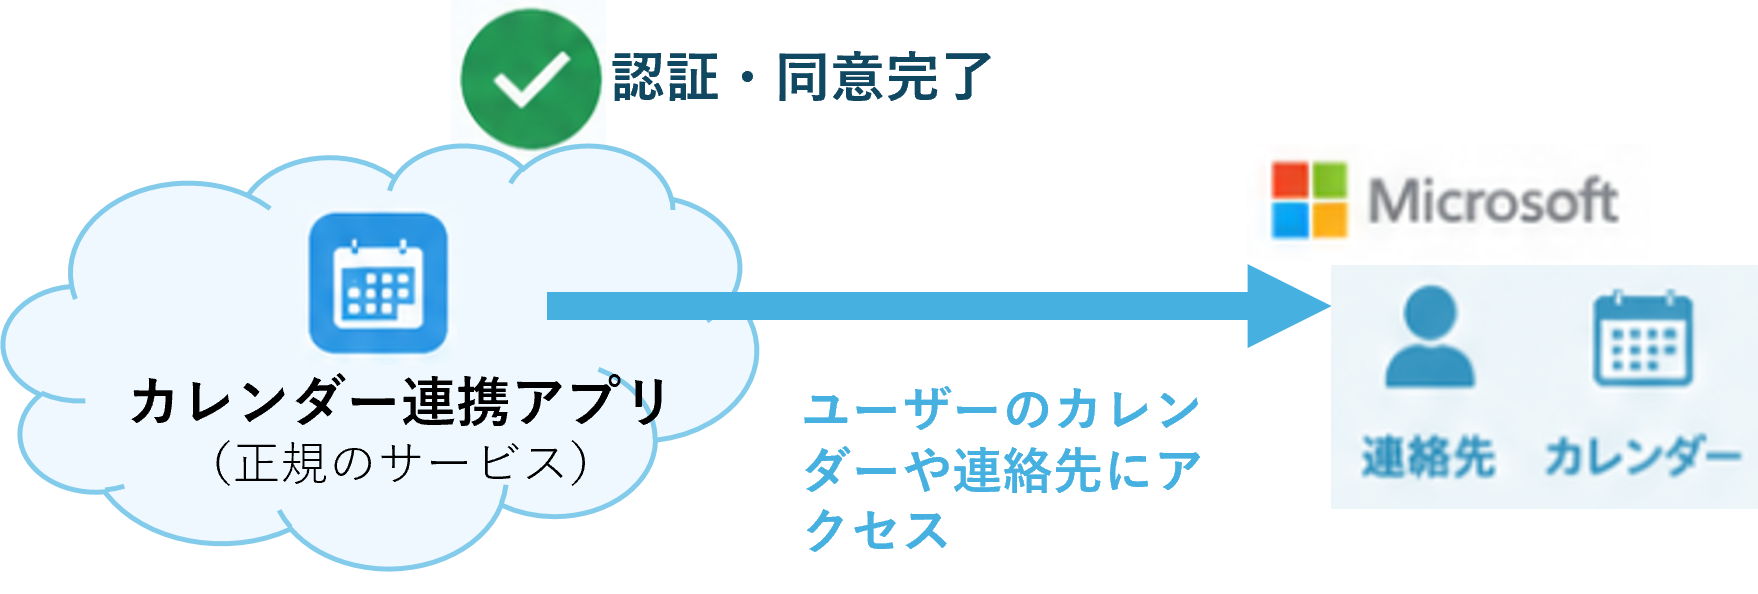
図5:アプリにアクセス権が付与されるイメージ図
OAuth同意攻撃とは
攻撃者が用意した悪意あるアプリに対して、ユーザーにアクセス許可(同意)を与えさせることで、メールやファイルなどの情報を盗み取ることができる攻撃です。
メールの送信権限を与えると、例えば、なりすましメールやスパムメール送信などにも悪用される可能性があります。
【OAuth同意攻撃を受けている場合】
(1)攻撃者からの誘導
-
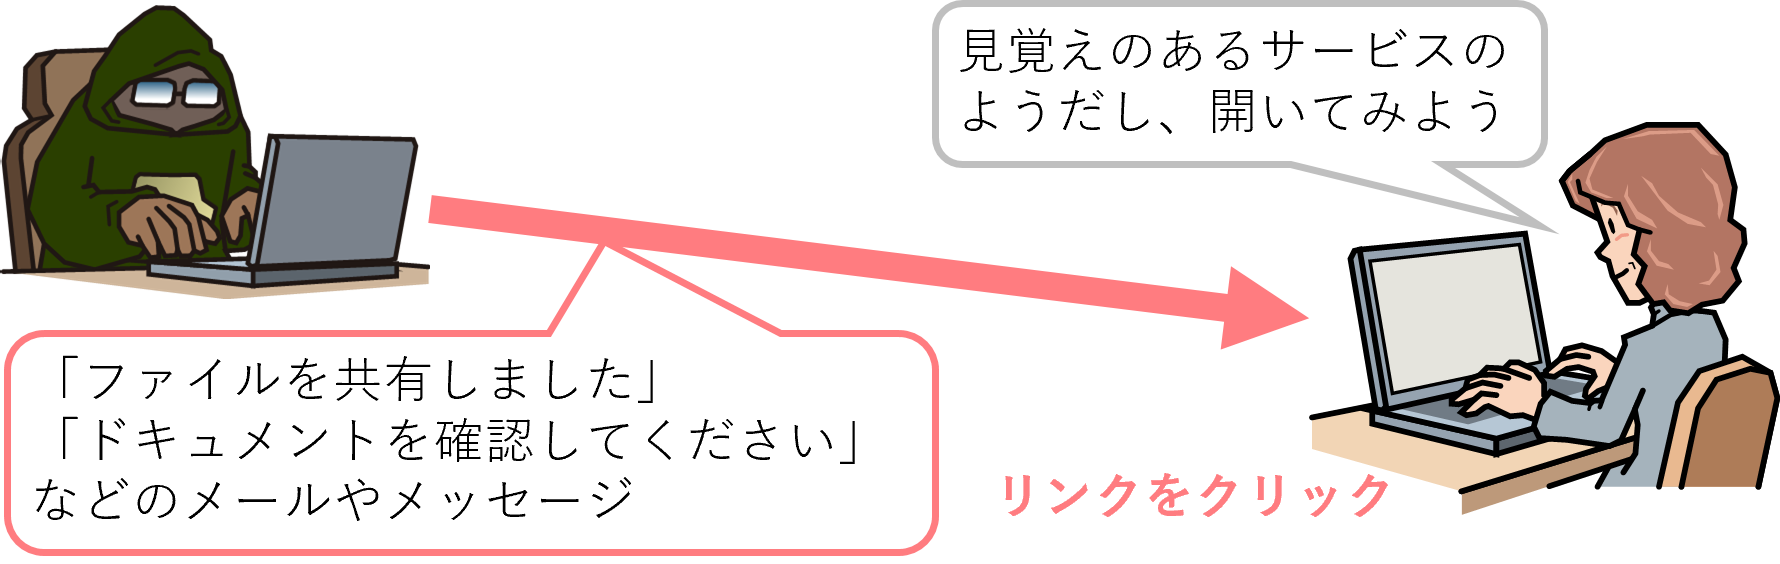
図6:攻撃者からの誘導イメージ図
(2)Microsoft正規の認証サービスに表示される同意画面
-
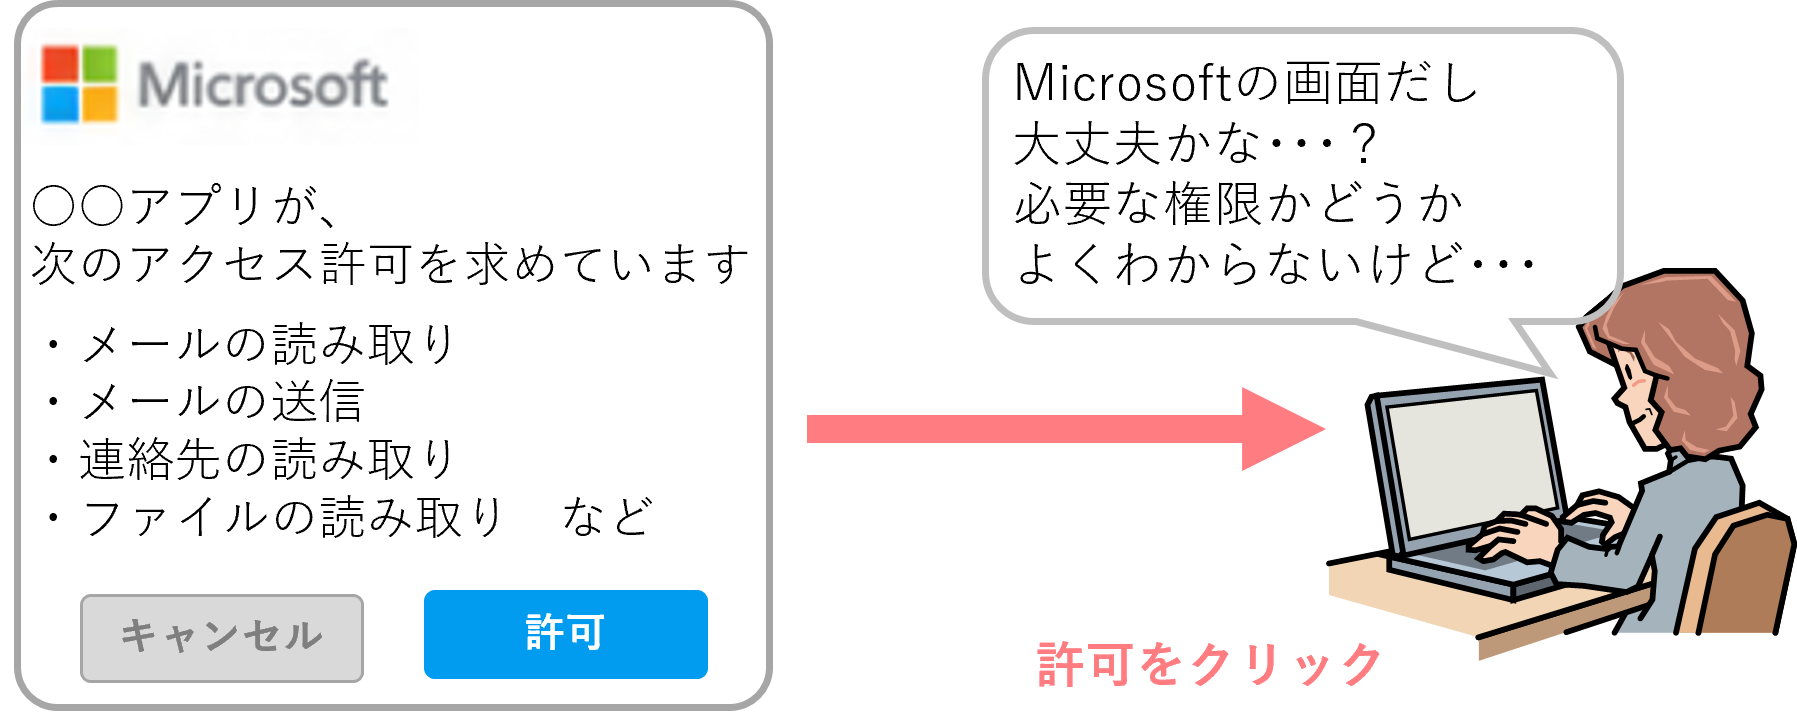
図7:Microsoft正規の認証サービスに表示される同意画面イメージ図
(3)攻撃者のアプリにアクセス権が付与され、情報を取得される
-
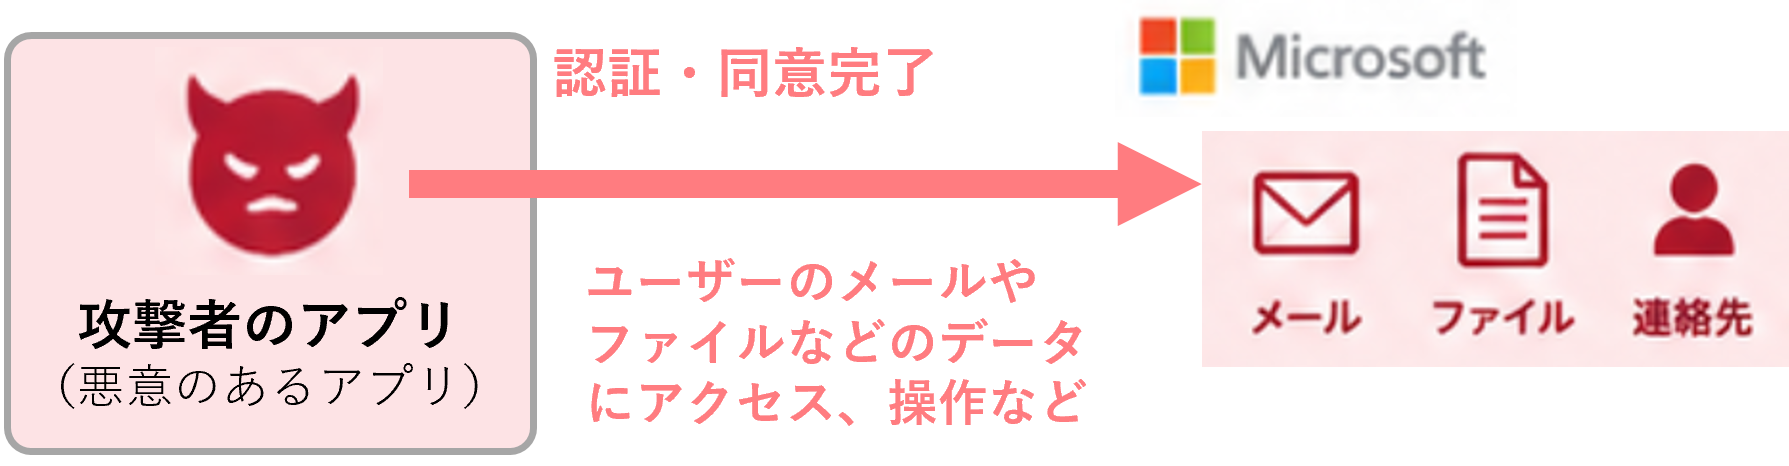
図8:攻撃者のアプリにアクセス権が付与され、情報を取得されるイメージ図
回答(対処)
- アプリAが貴社で正規に採用しているアプリでない場合、なぜそのユーザーにアプリAのOAuth同意が存在したのかなども調査することを勧める。
- Microsoft Entra IDの監査ログやサインインログから次のことを確認し、OAuth同意が行われた時点と不審な利用が開始された時点との関係を確認することを勧める。
- 当該アプリケーションのID、発行元
- 付与されたアクセス権、付与された日時
- サインイン元のIPアドレス
- Microsoft365側では、ExchangeOnlineの監査ログ、メッセージトレース、メールボックスの転送設定や受信トレイルール等を確認し、送信に悪用された痕跡だけではなく、受信メールやその他のメールボックスデータが取得された可能性についても調査することを勧める。攻撃者がメールを送信しただけなのか、それとも受信メールを大量に取得することもしていたのかなど、情報漏えいの可能性の判断材料の一つになる。
- 対処や調査等を行う際の参考となるMicrosoftの資料(順不同)
対策
Microsoft Entra IDのアプリケーション同意設定を確認し、ユーザーが任意のアプリケーションに同意できる状態となっている場合には、検証済み発行元や許可する権限を限定する設定、管理者による同意・承認を行う運用等を検討することが考えられる。
認証画面で確認すること
次のことを確認してください。
- アプリ名(アプリのアイコンも表示される場合があります)
- アプリの発行者(アプリの提供ベンダー等)
- アプリについてMicrosoftが信頼できることを確認済みの場合は、アプリの発行者に「青色の確認済みバッヂ」が表示されます。一方、未確認の場合は「未確認」と表示されます。未確認の場合は、システム管理者に確認したうえで承認するようにしてください。判断ができない場合は、承認しないようにします。
- 要求されているアクセス権を確認してください。どのようなリソース(情報、データ)にアクセスするアプリなのか、不要なアクセス要求がないかなどを確認してください。
【同意を求める画面】
-
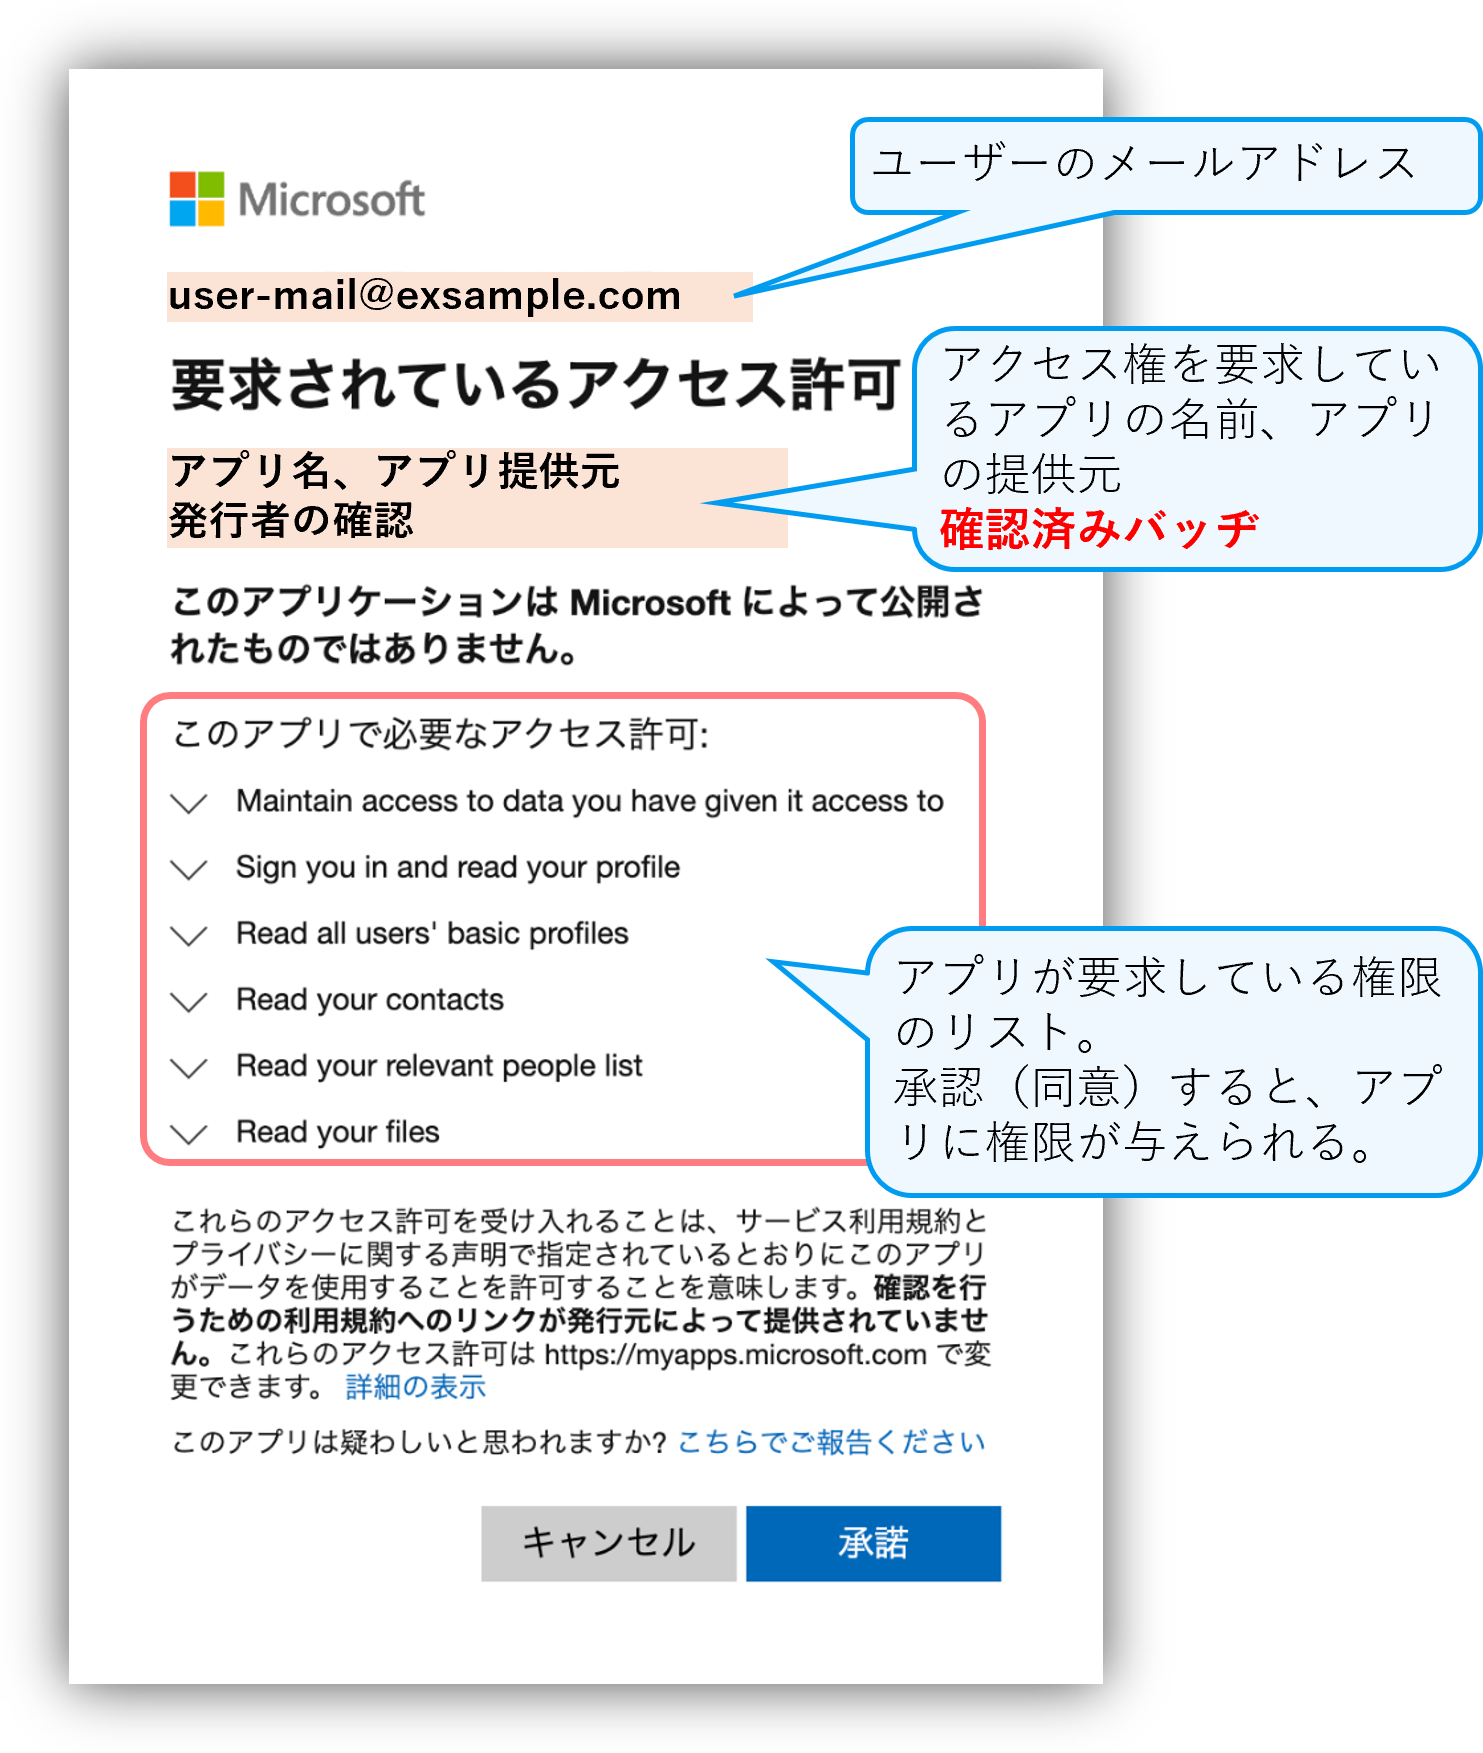
図9:同意を求める画面イメージ図
【「青色の確認バッヂ」の表示例(アプリの発行者名の右側にあるチェックマーク)】
-
図10:青色の確認バッヂイメージ図
Microsoft以外のOAuth認証
- Microsoft以外のソリューションにおいても、OAuth同意攻撃の脅威はあります。説明は割愛いたしますが、多く利用されているGoogle Workspace(Googleアカウント)につきましては、下記をご参考ください。その他につきましては、ソリューションベンダーが提供するヘルプをご確認ください。
-
脚注1
お問い合わせ先
更新履歴
-
2026年10月23日
掲載