
SCS評価制度の詳細情報
公開日:2026年4月21日
最終更新日:2026年11月4日
本制度は2026年3月に経済産業省と内閣官房国家サイバー統括室が公表した「サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針」に基づき構築された制度で、IPAが運営します。
概要説明資料
- SCS評価制度の制度概要については、以下の資料をご参照ください。
- SCS評価制度概要説明資料(PDF:2.0 MB)
制度運営体制
経済産業省および内閣官房国家サイバー統括室の監督のもと、独立行政法人情報処理推進機構(IPA)が運営します。
-
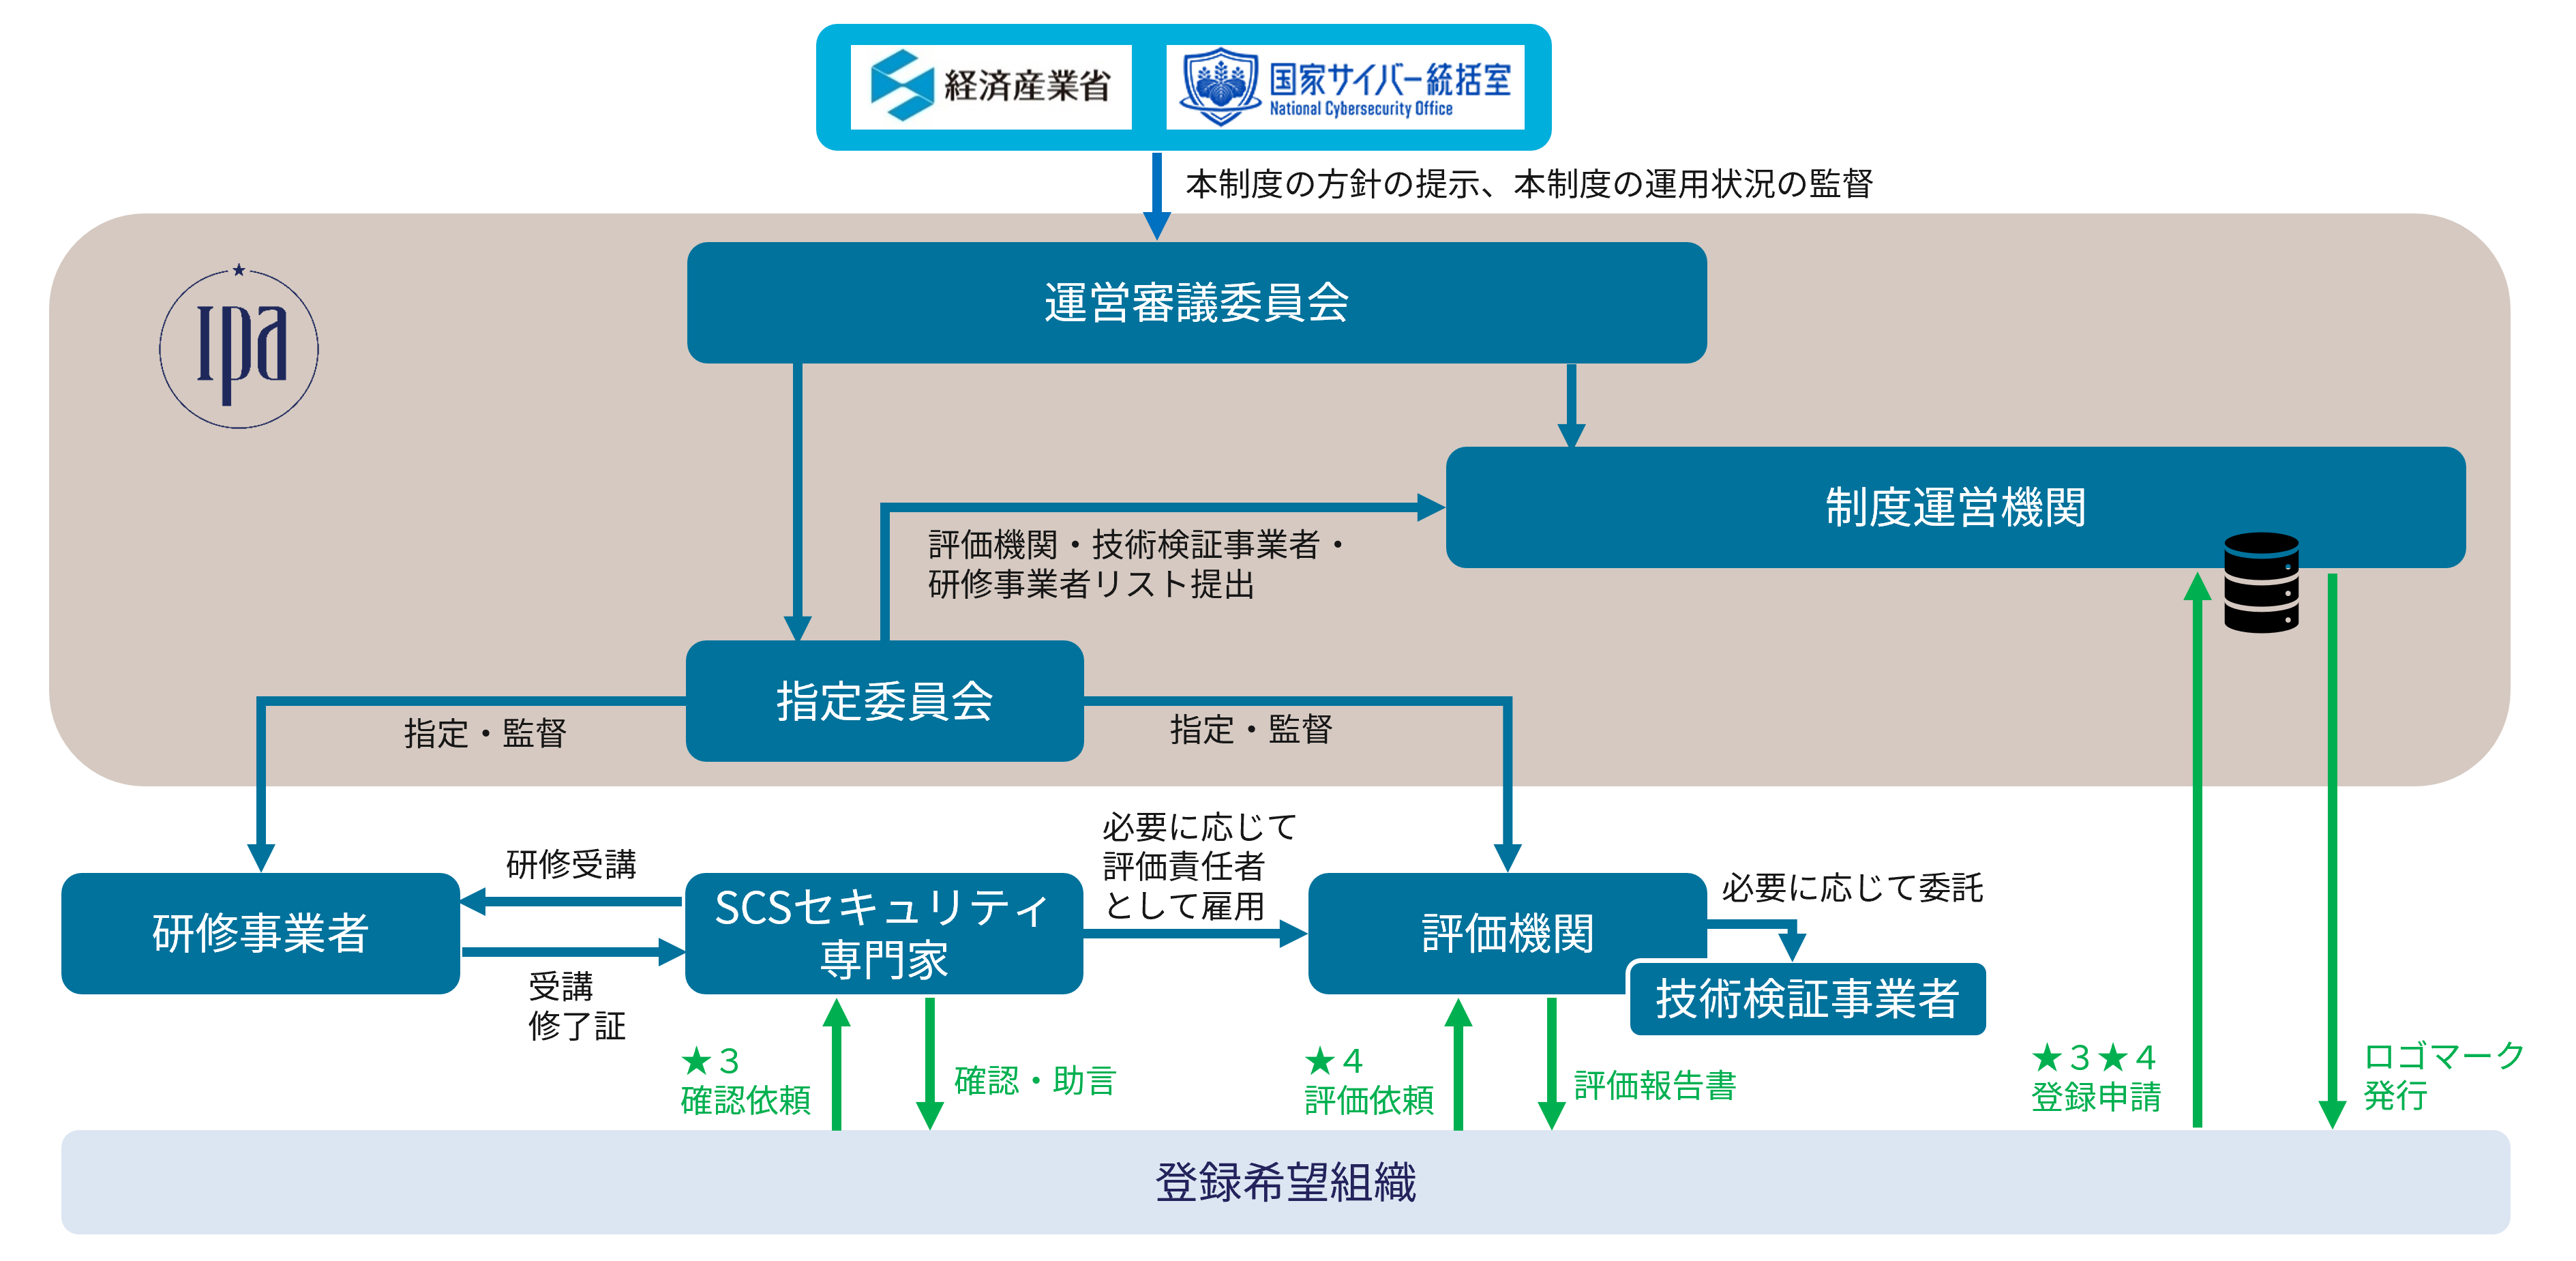
制度運営体制
段階別評価の概要
- ★3については、一般的なサイバー脅威に対処しうることを水準として規定しています。
- ★4は、初期侵入の防御にとどまらず、内外への被害拡大防止・目的遂行のリスク低減によって取引先のデータやシステム保護に寄与する点や、サプライチェーンにおける自社の役割に適合したサプライチェーン強靭化策が講じられていることを水準として規定しています。
- ★5については、より高度なサイバー攻撃への対応として、自組織のリスクを適切に把握・マネジメントした上で、システムに対する具体的な対策としては既存のガイドライン等も踏まえた上で現時点でのベストプラクティスに基づく対策を実行する形を想定しています。(★3・★4の精査も踏まえ、今後具体化)。
- 上位の段階はそれ以下の段階で求められる事項を包括するため、例えば、★3を事前に取得していなければ★4を取得できないという関係とはなりません。
-
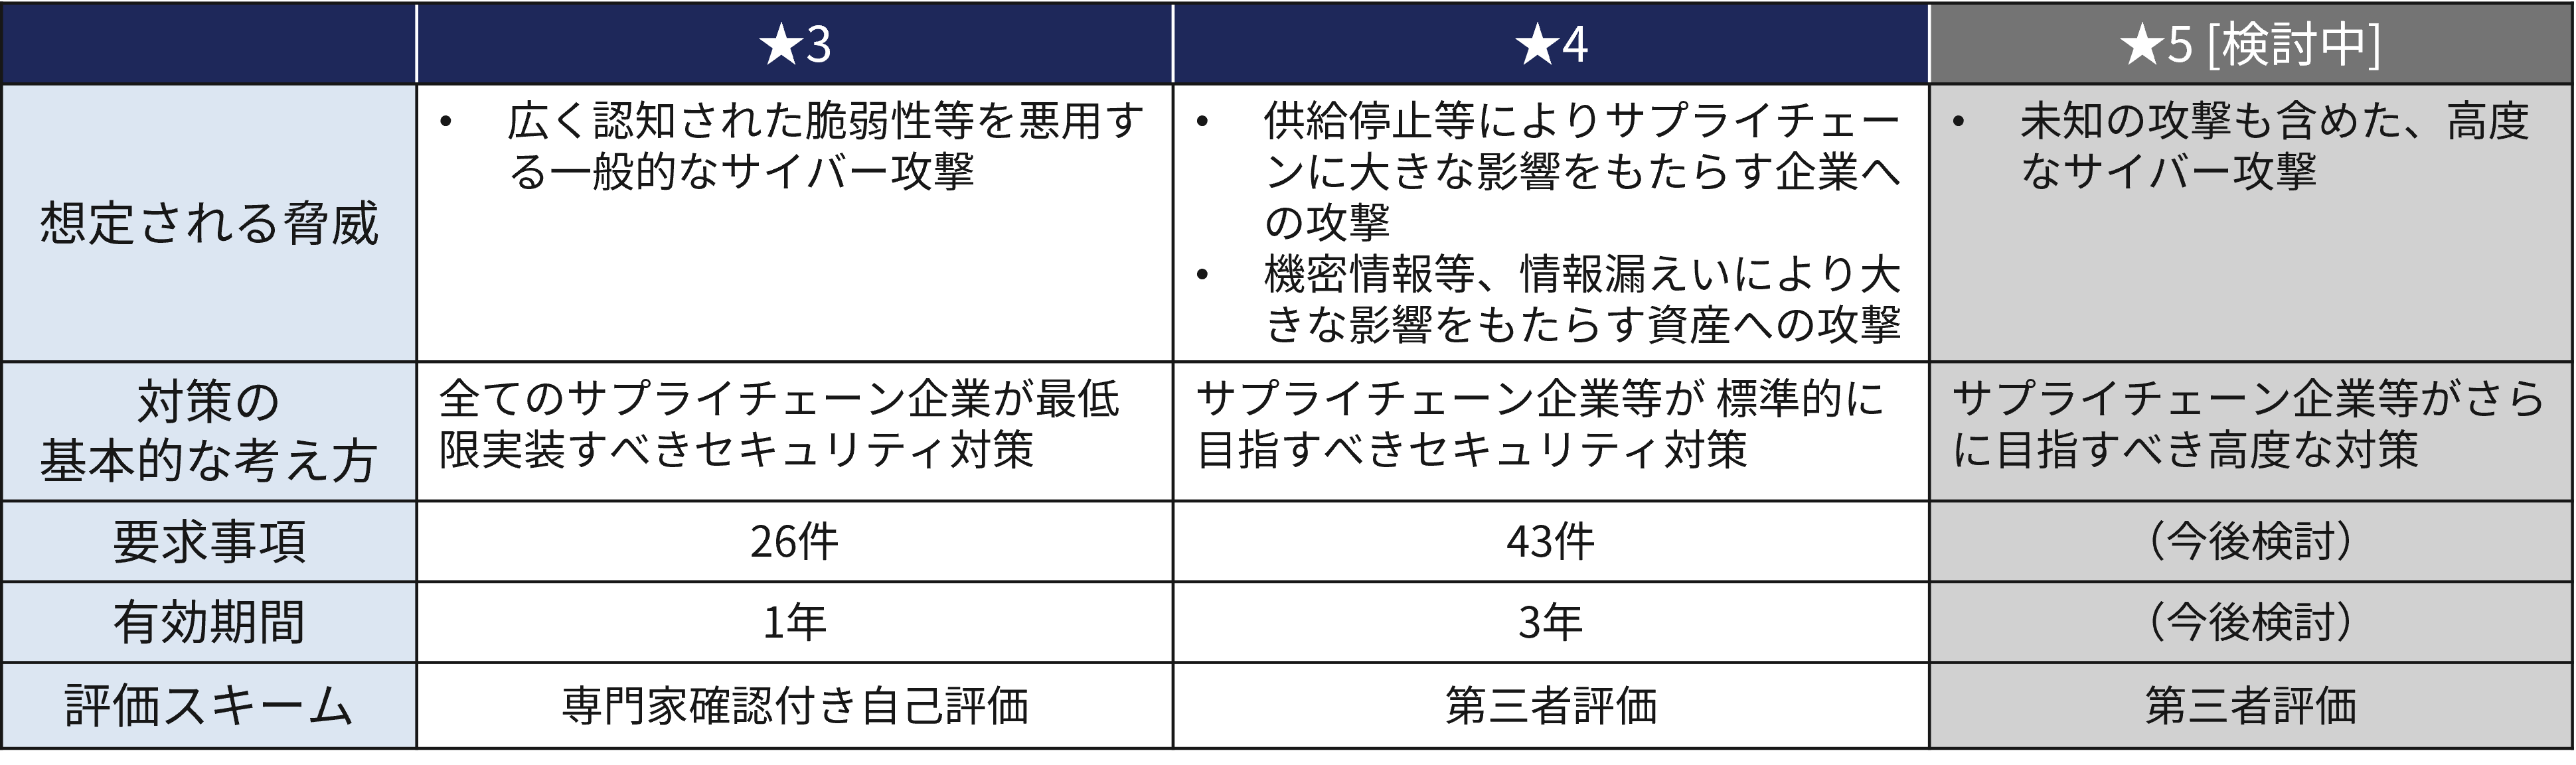
段階別評価の概要
要求事項・評価基準
★3・★4 要求事項・評価基準は、以下に示す通り、7の大分類の下、16の中分類から構成されます。★3については計26件、★4については計43件の要求項目となっています。
要求事項・評価基準については、以下のページをご参照ください。
-
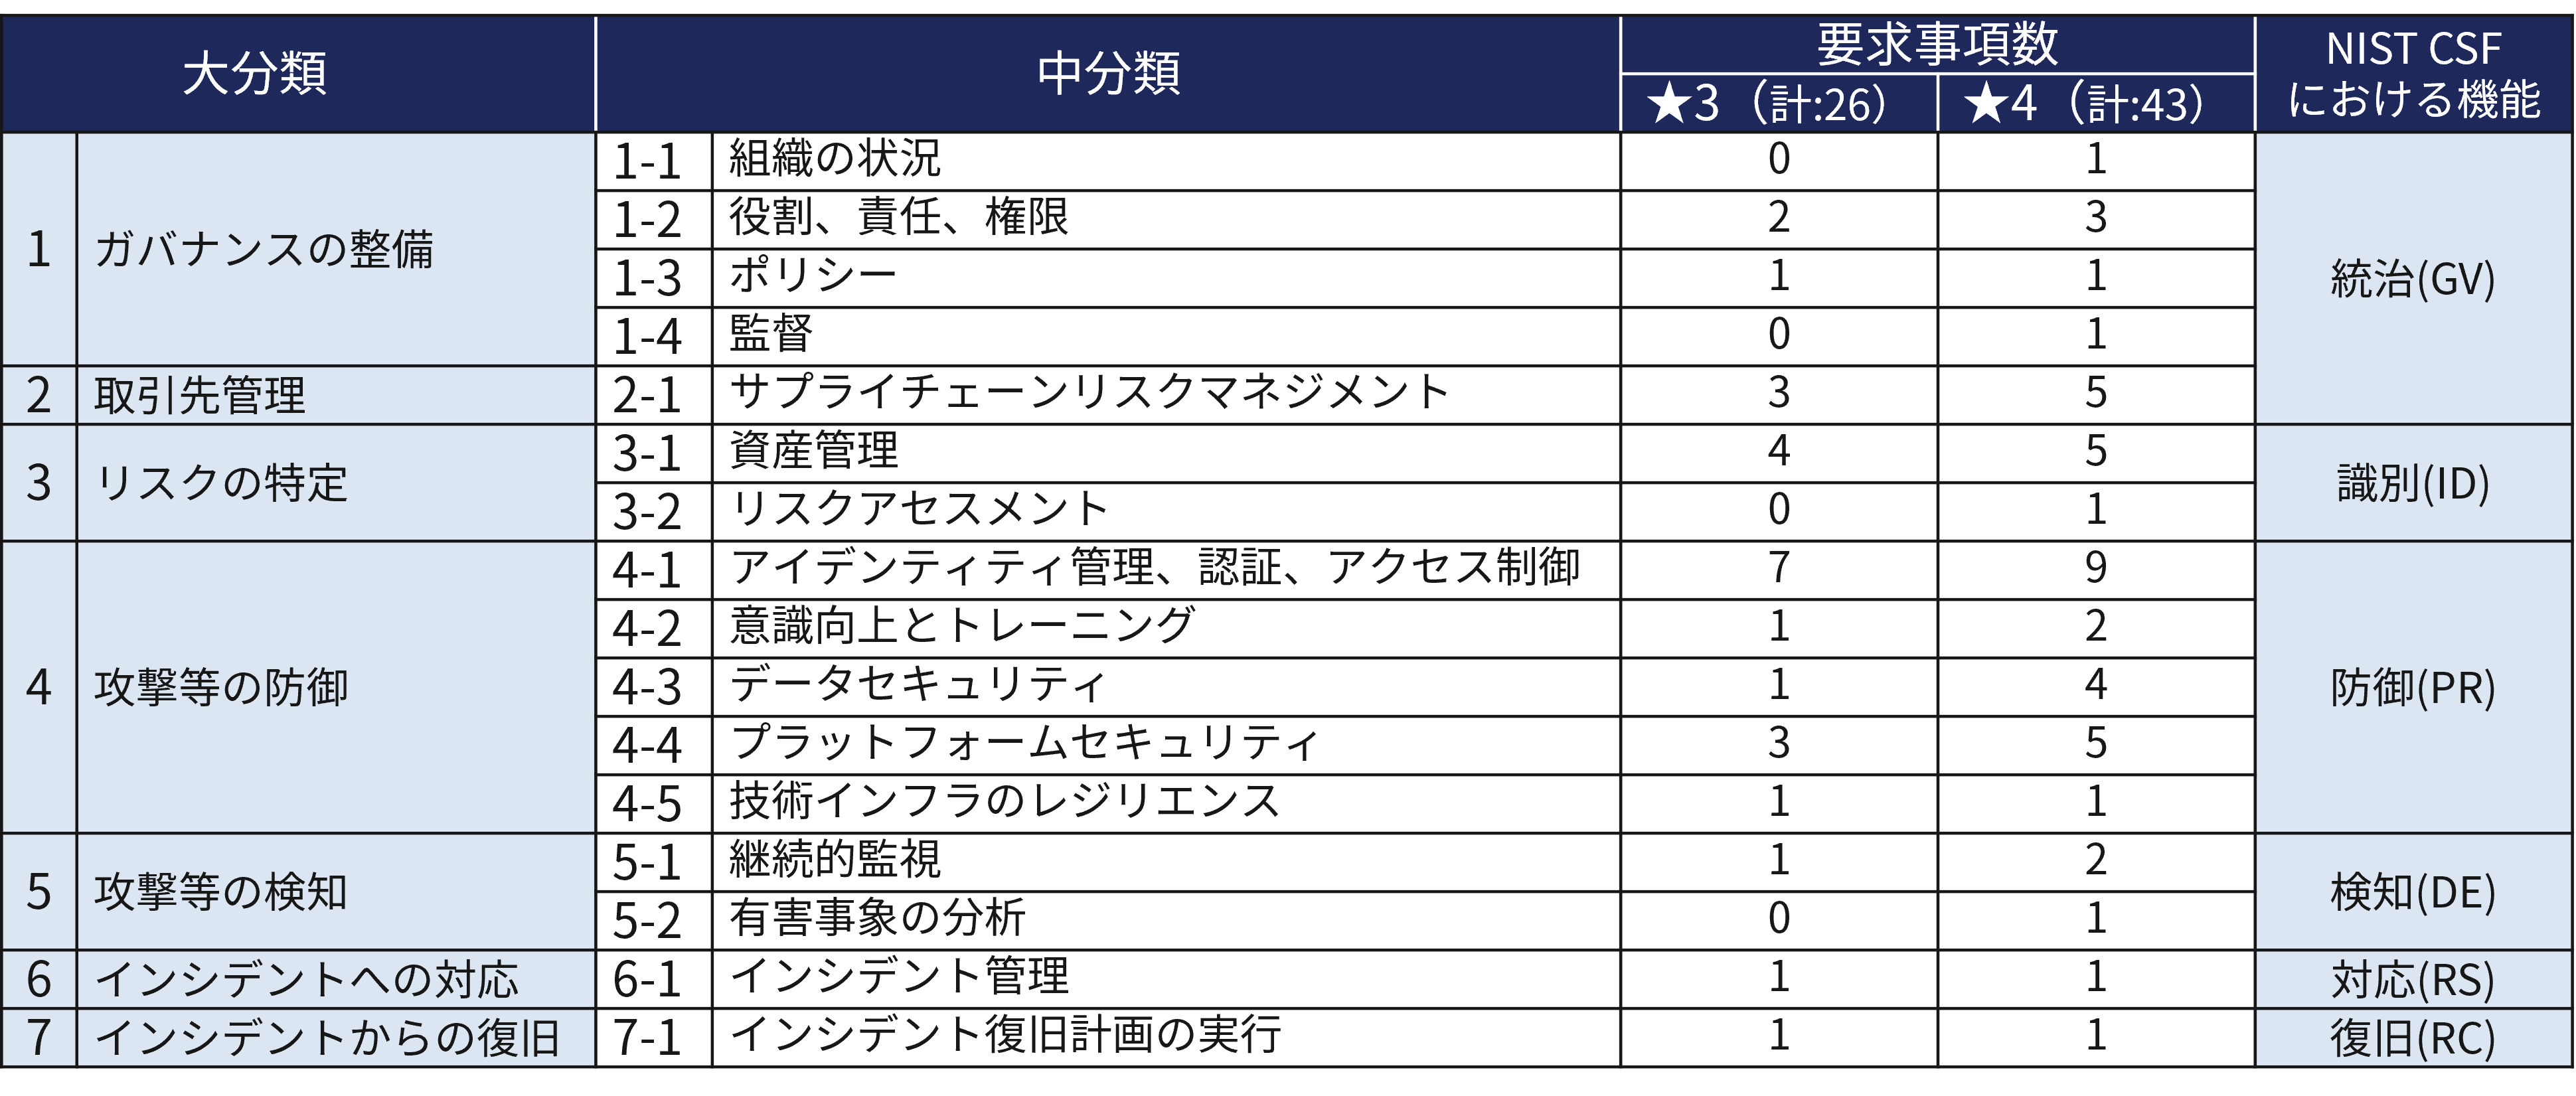
要求事項・評価基準の分類
評価スキームの概要 ★3
登録希望組織が自己評価を実施し、SCSセキュリティ専門家による確認を受ける(専門家確認付き自己評価)。
- 登録希望組織は、★3要求事項・評価基準に基づき自己評価を記入します(必要に応じて社内外の★3確認責任者からの支援を得ることも可)。
- 社内外の★3確認責任者は、登録希望組織が記入した内容を確認するとともに、必要に応じて評価結果の修正を含む助言を行い、最終的に事務局へ提出する内容に関して了承した場合に署名を実施します。
- 登録希望組織は、経営層による自己適合宣言を行います。
- 登録希望組織は、制度運営機関に★3の登録を申請します。
- 制度運営機関は、申請内容に問題が認められない場合には台帳に登録し、公開します。
- 制度運営機関は、ロゴマークを登録希望組織へ発行します。
-
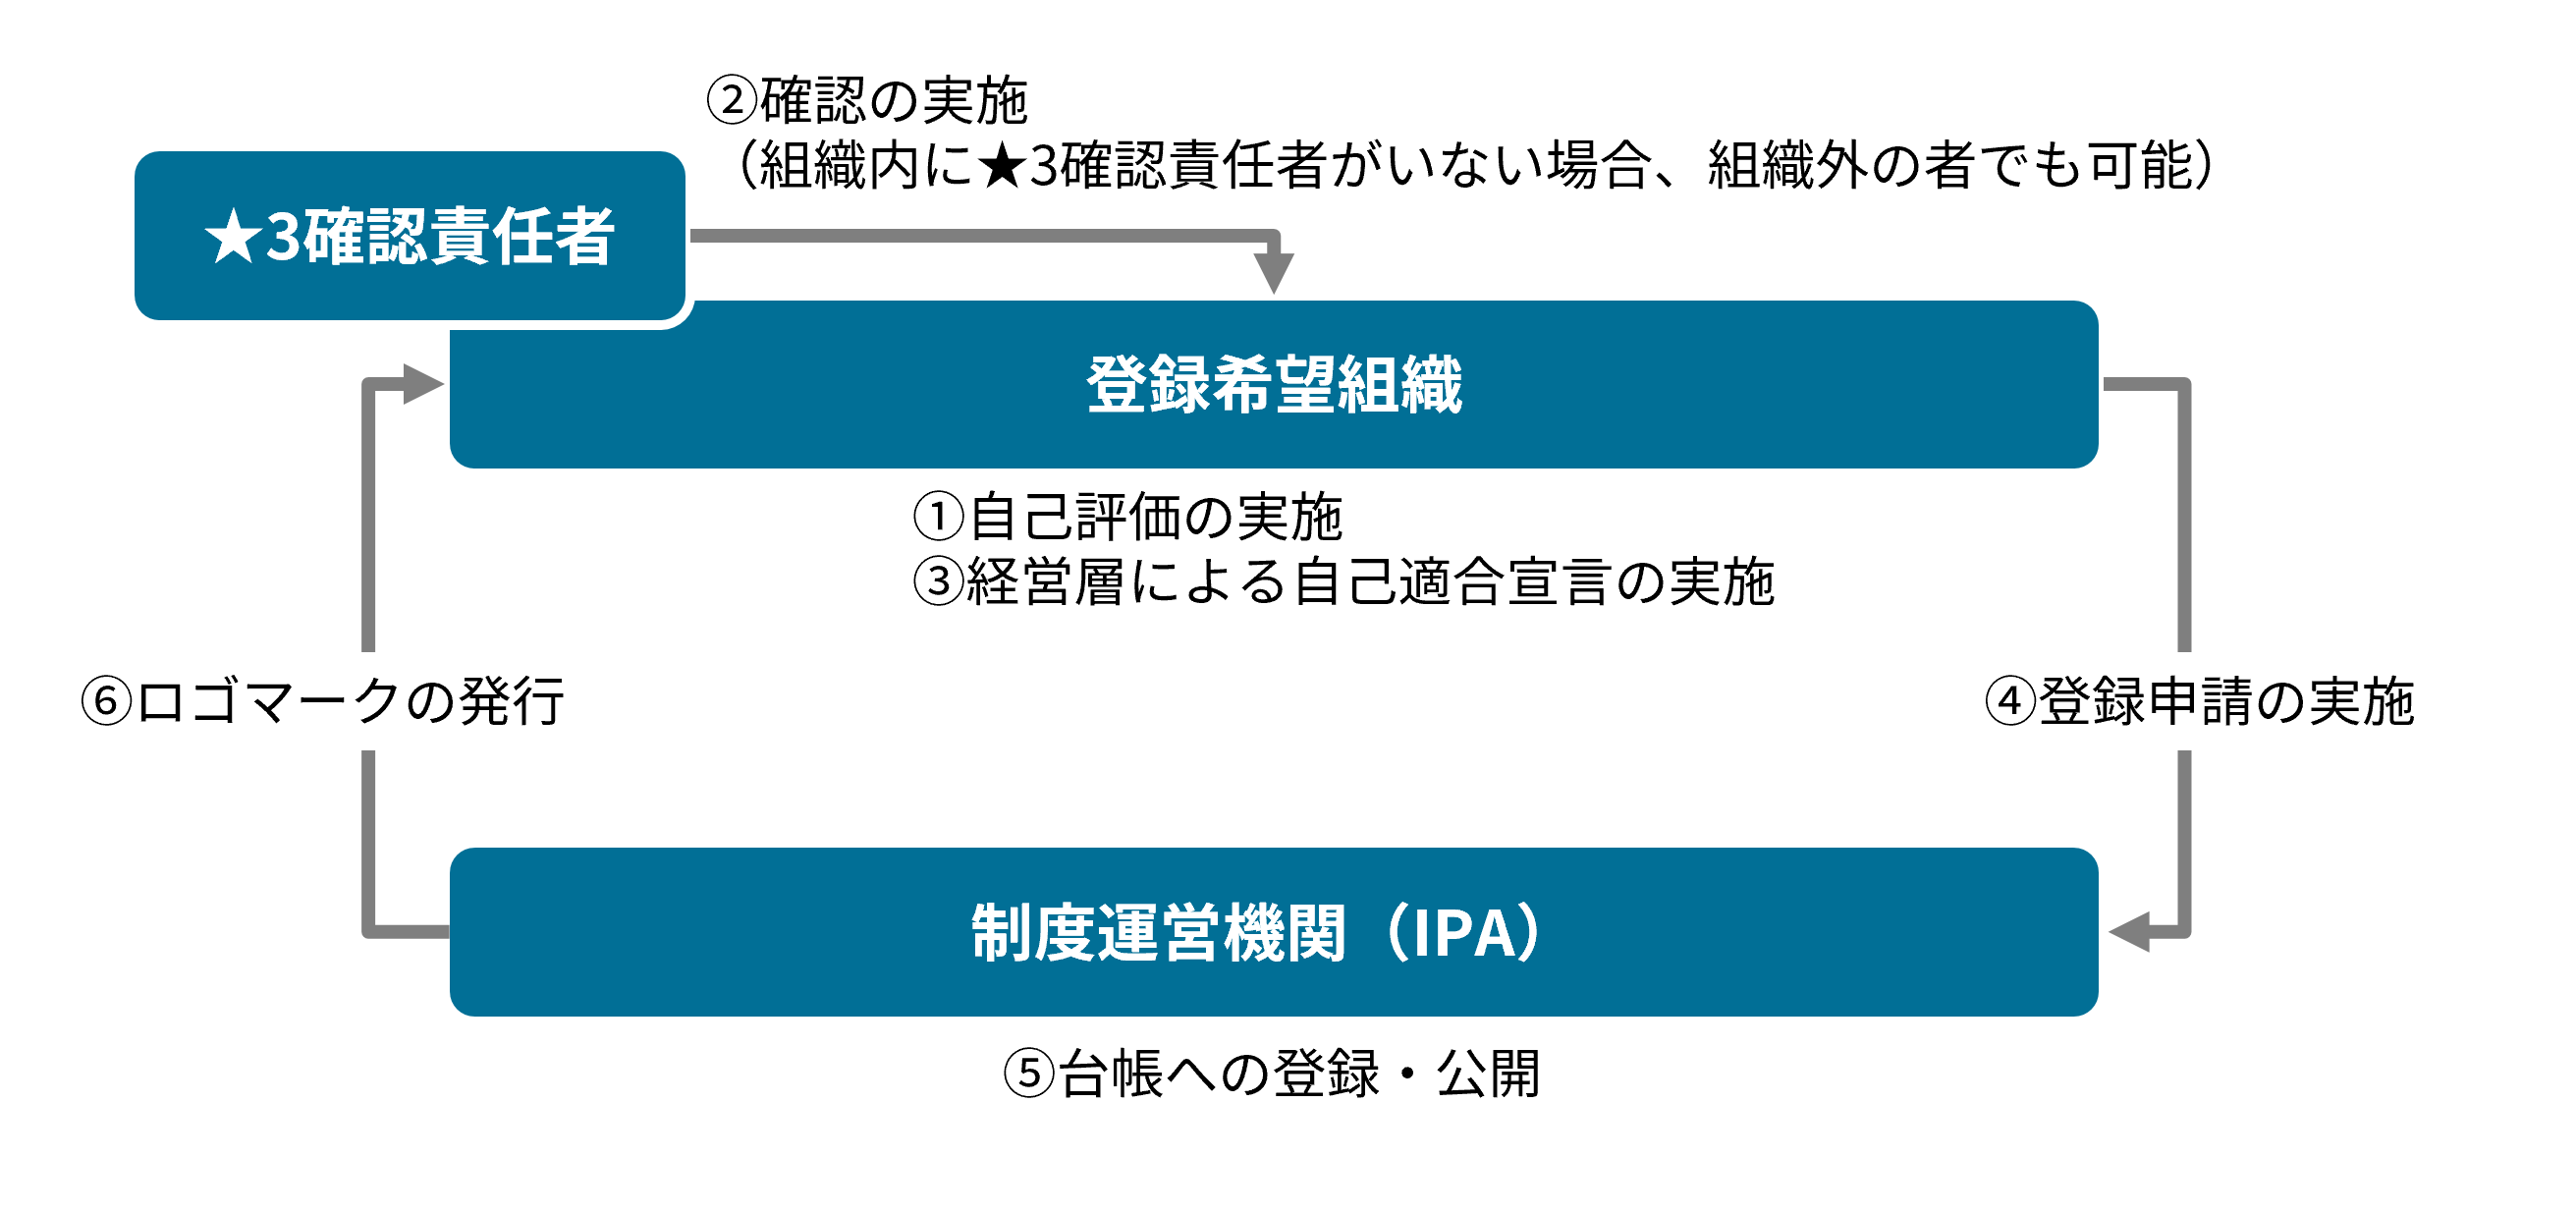
評価スキームの概要 ★3
評価スキームの概要 ★4
★4は、要求事項について評価機関による審査及び技術検証の実施を受ける(第三者評価)。
- 登録希望組織は、★4要求事項・評価基準に基づき自己評価を記入します。
- 登録希望組織は、評価機関に、第三者評価・技術検証の実施を依頼します。
- 評価機関は、第三者評価・技術検証を実施し、評価報告書を登録希望組織へ交付します。(検証は必要に応じて他の技術検証事業者が実施する場合もある。)
- 登録希望組織は、経営層による自己適合宣言を行います。
- 登録希望組織は、制度運営機関に★4の登録を申請します。
- 制度運営機関は、申請内容に問題が認められない場合には台帳に登録し、公開します。
- 制度運営機関は、ロゴマークを登録希望組織へ発行します。
-
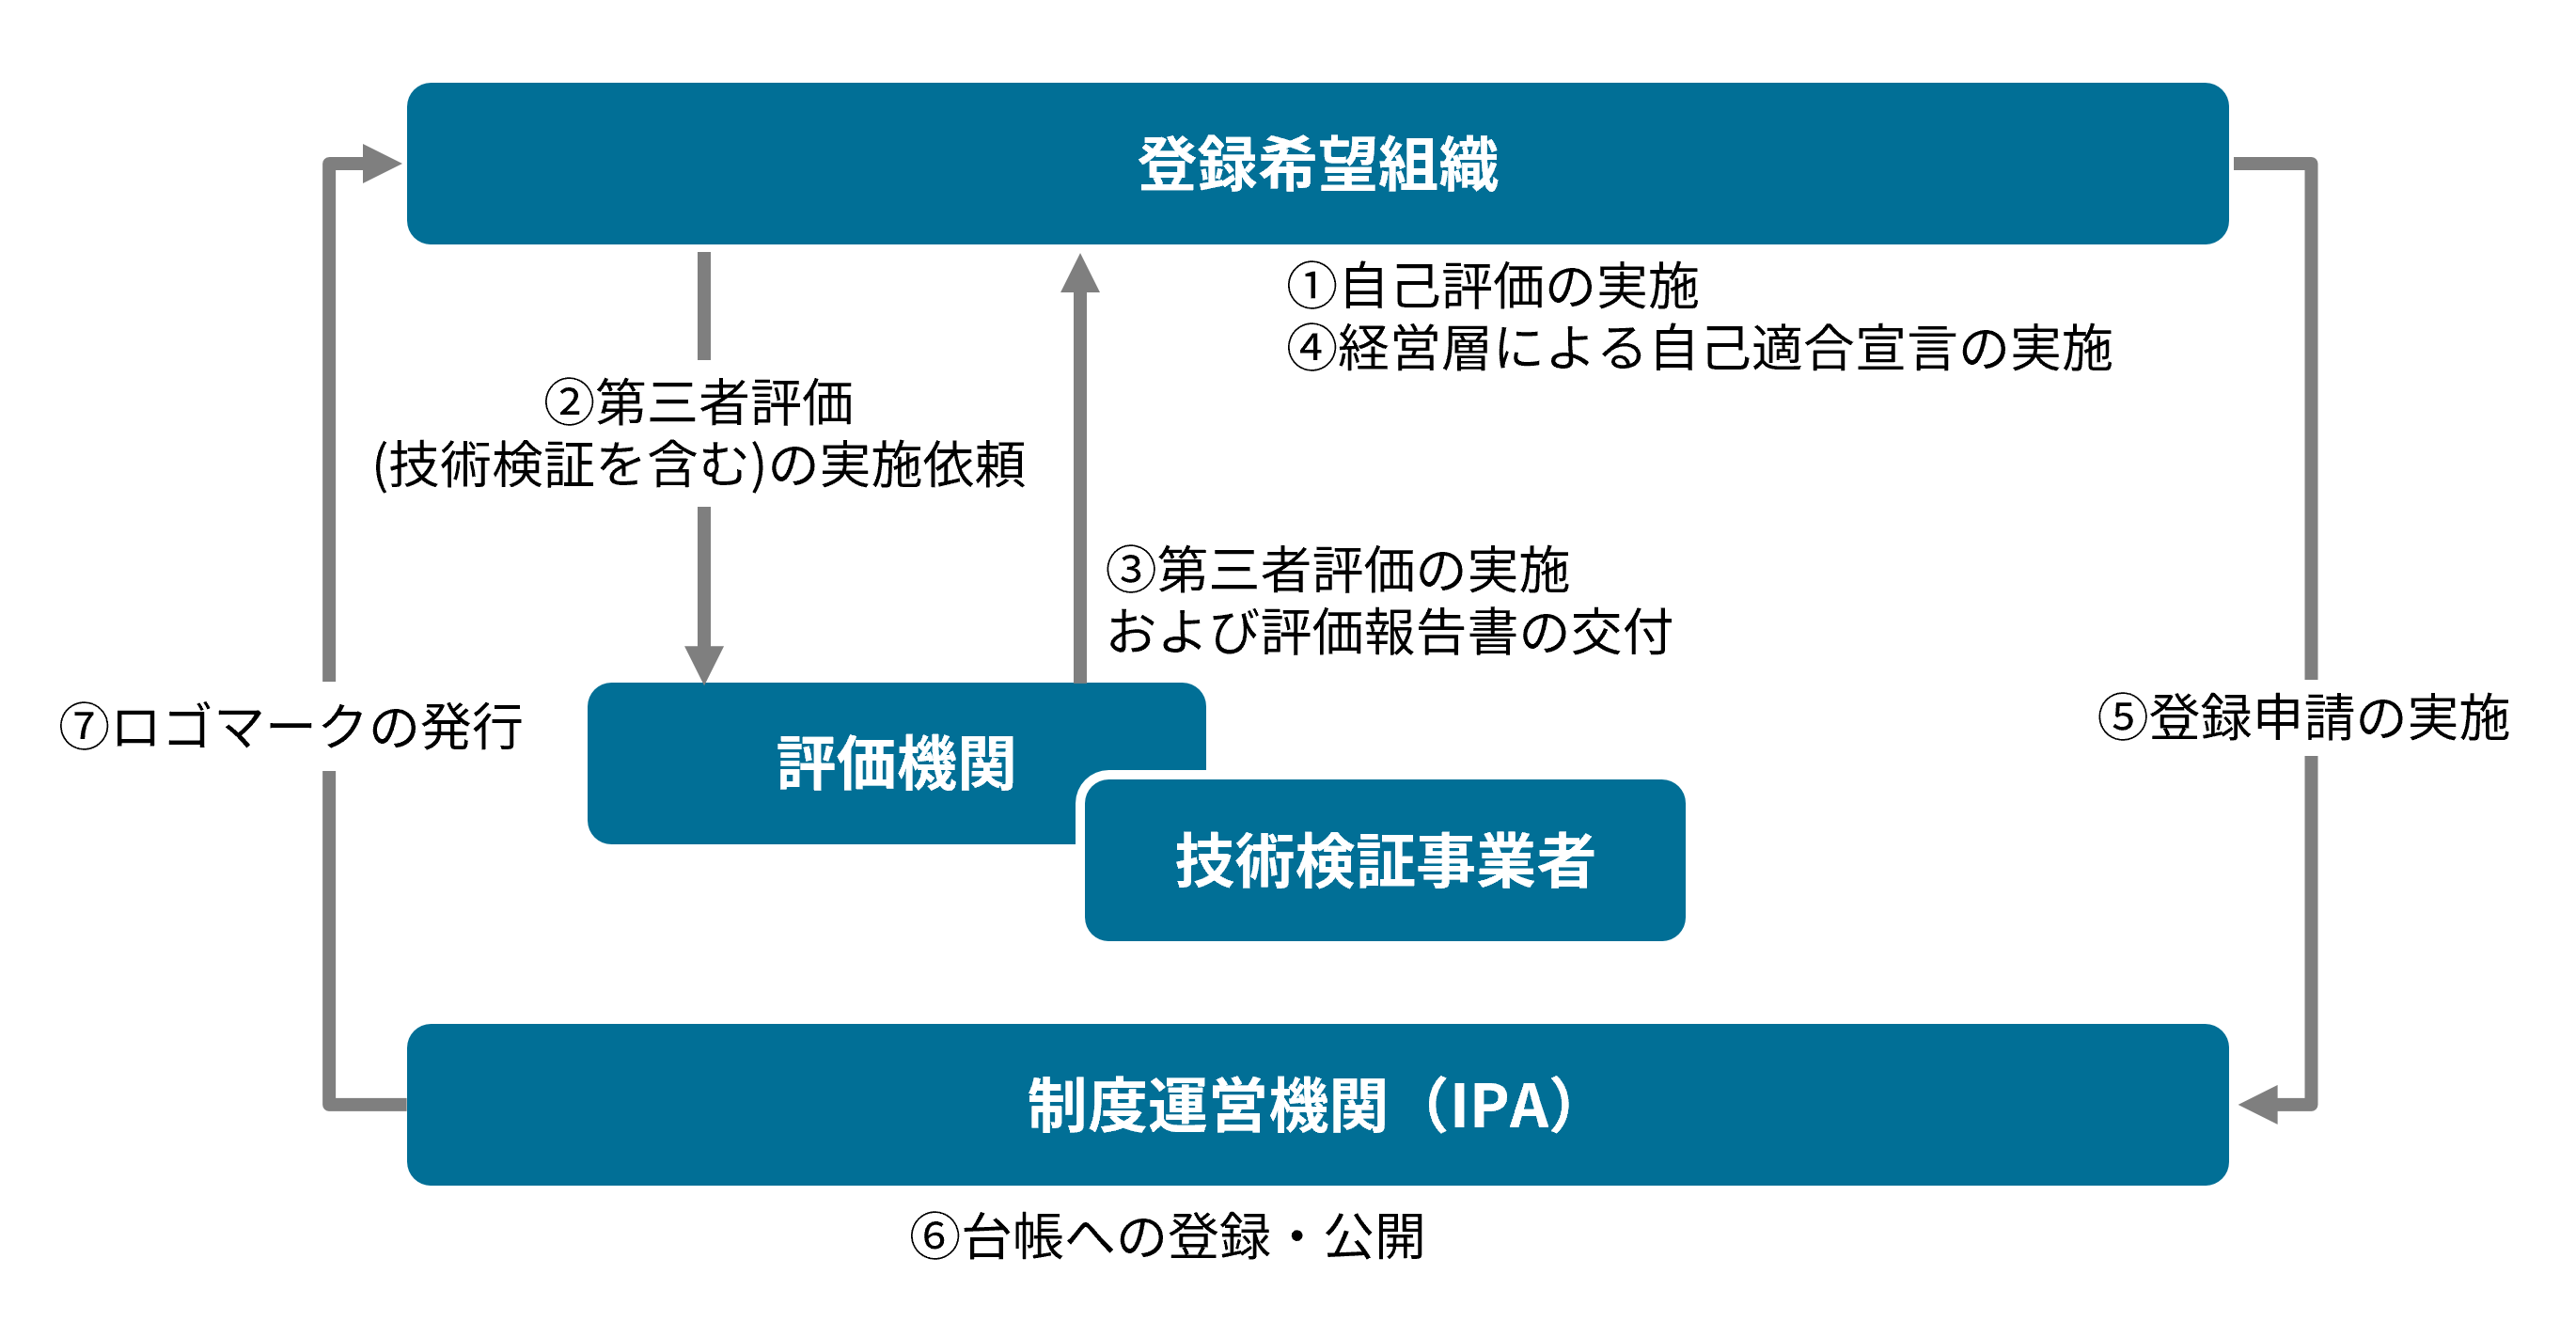
評価スキームの概要 ★4
評価の実施内容
- ★3は、★3確認責任者が、登録希望組織による自己評価の結果に係る文書の確認を行います。
- ★4は、評価機関および技術検証事業者が、文書確認に加え、実地審査および技術検証(脆弱性検査)を行います。
評価プロセスでは、各登録希望組織で決定した適用範囲の中から対象をサンプリングの上、評価等を実施することを想定しています。
-
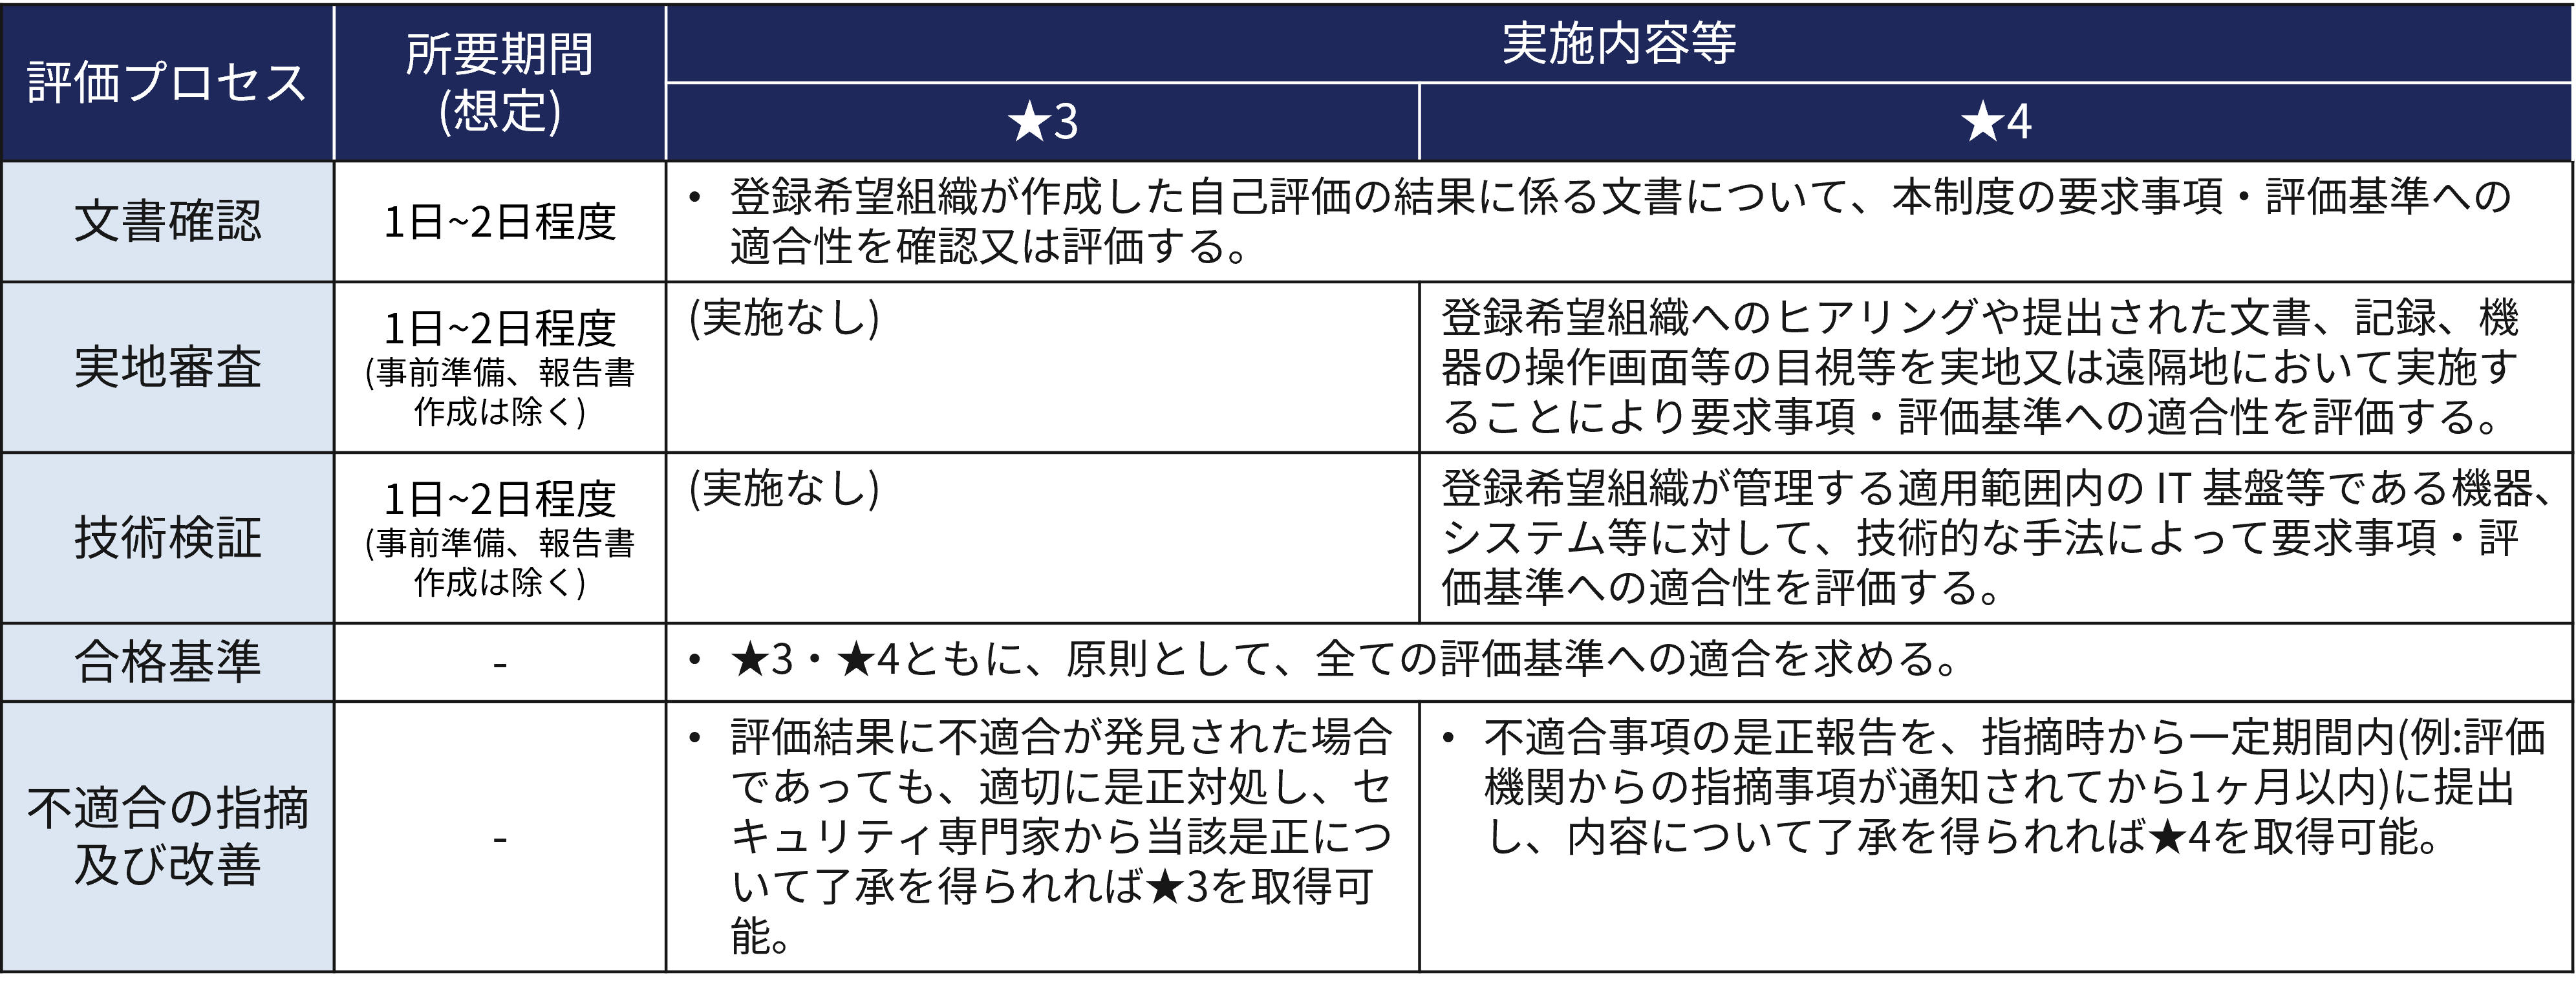
評価の実施内容
SCSセキュリティ専門家の要件
SCS評価制度のSCSセキュリティ専門家は、★3における自己評価結果の確認・助言や★4における評価責任者を担います。
SCSセキュリティ専門家になるには、力量の保持(情報処理安全確保支援士、公認情報セキュリティ監査人、公認情報セキュリティ主任監査人、CISSP、CISA、CISM、 ISO27001 主任審査員のいずれかの資格を保持)と研修受講の要件を満たしたうえで、SCS評価制度の制度運営機関に登録する必要があります。
SCSセキュリティ専門家に対して研修を実施する研修事業者については、2026年12月末頃より公表予定です。
-
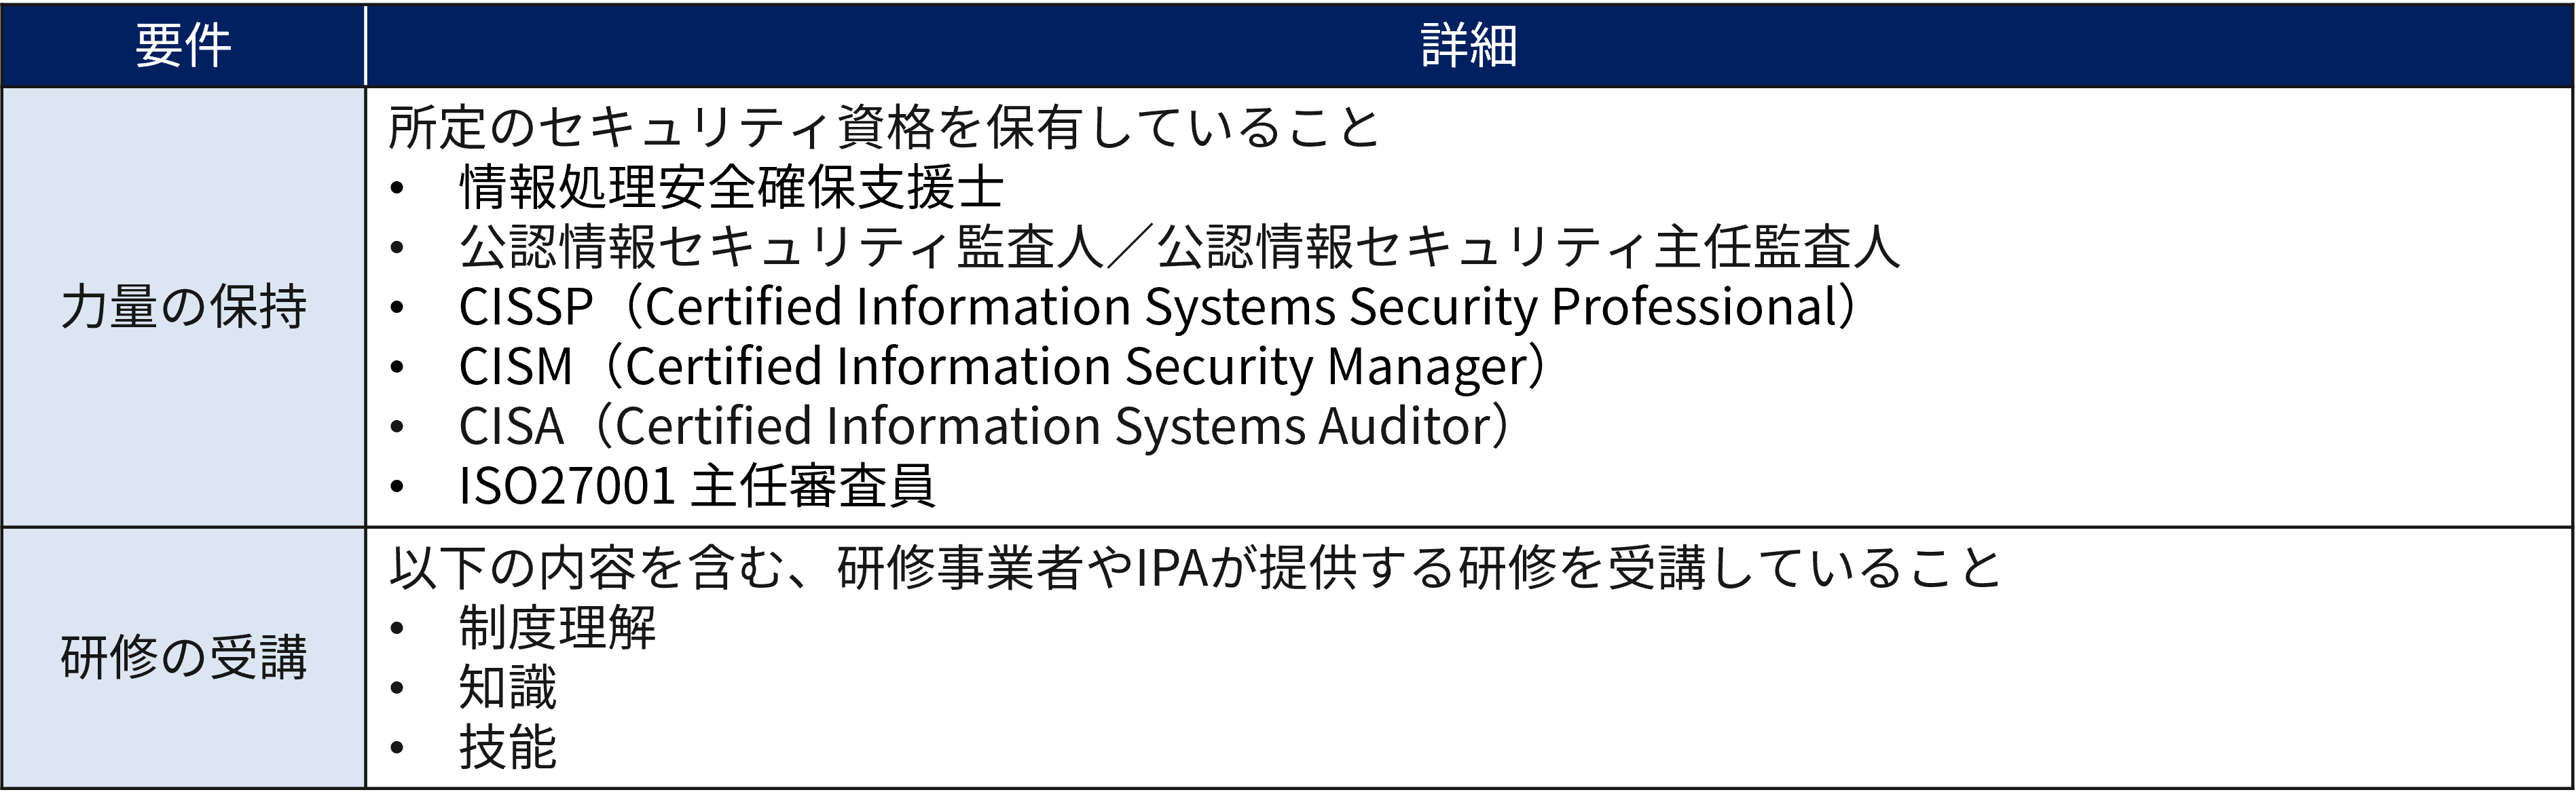
SCSセキュリティ専門家の要件
評価機関、技術検証事業者、研修事業者の指定要件
評価機関は、★4における第三者評価を担い、技術検証事業者は★4における技術検証を行います。
評価機関、技術検証事業者になるには、第三者評価を行うために満たすべき要件及び技術検証を行うために満たすべき要件を満たしているか、指定委員会の審査を受け登録する必要があります。
評価機関、技術検証事業者、研修事業者の指定申請の詳細については、以下のページをご参照ください。
-
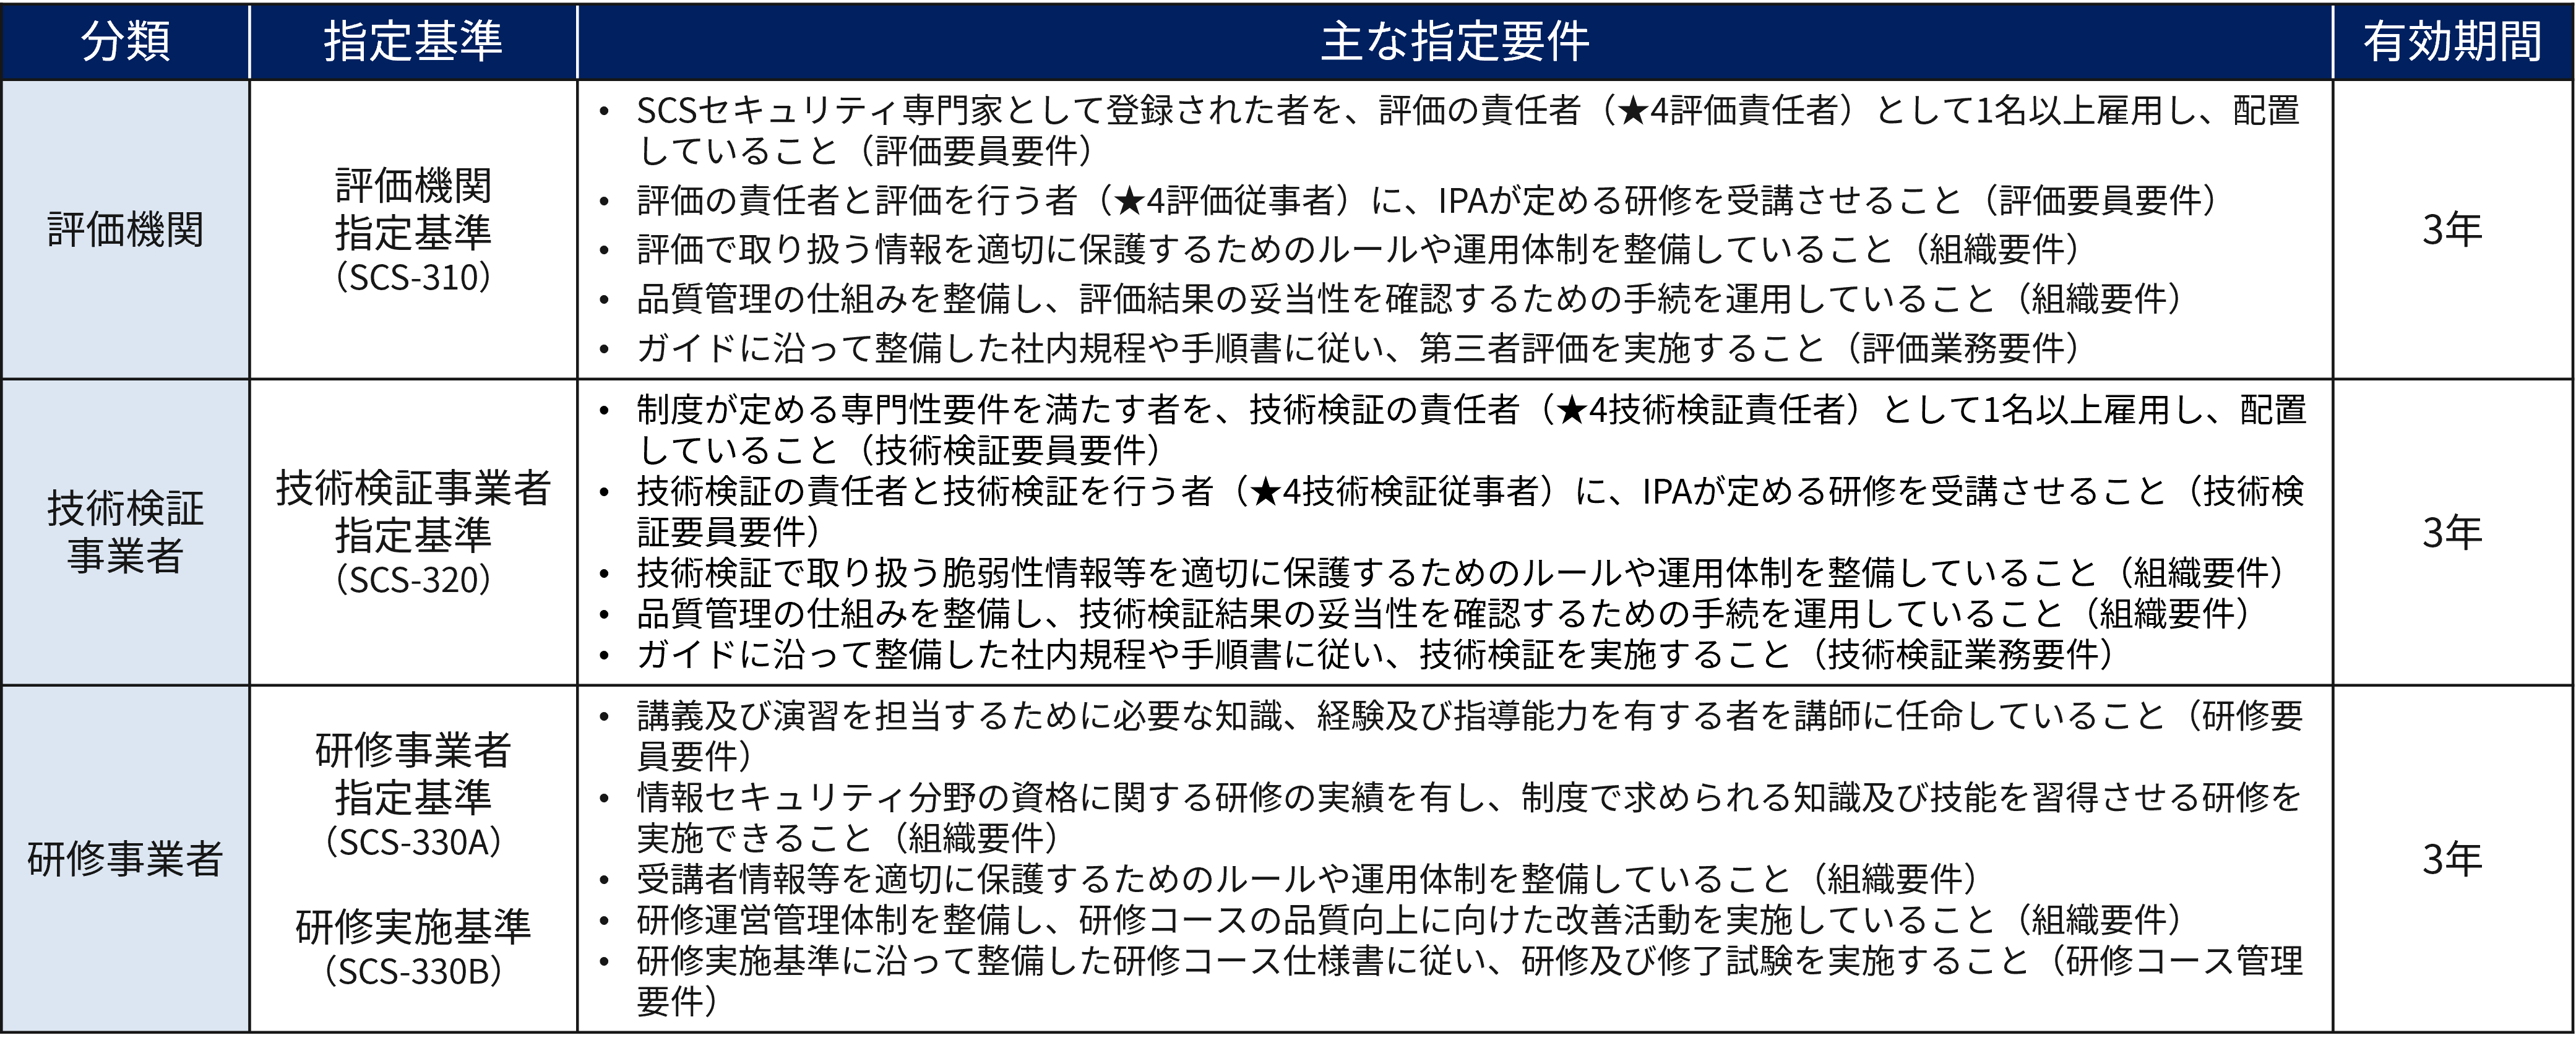
評価機関、技術検証事業者、研修事業者の指定要件
導入促進策
SCS評価制度の継続的な広報、周知のため、本サイトの運営の他、様々な活動を行っています。
また、各種制度・施策との連携を進めています。
今後のスケジュール
★3・★4について、2027年3月の受付開始に向けて、制度運営基盤の整備及び導入促進策を進めていく。
-
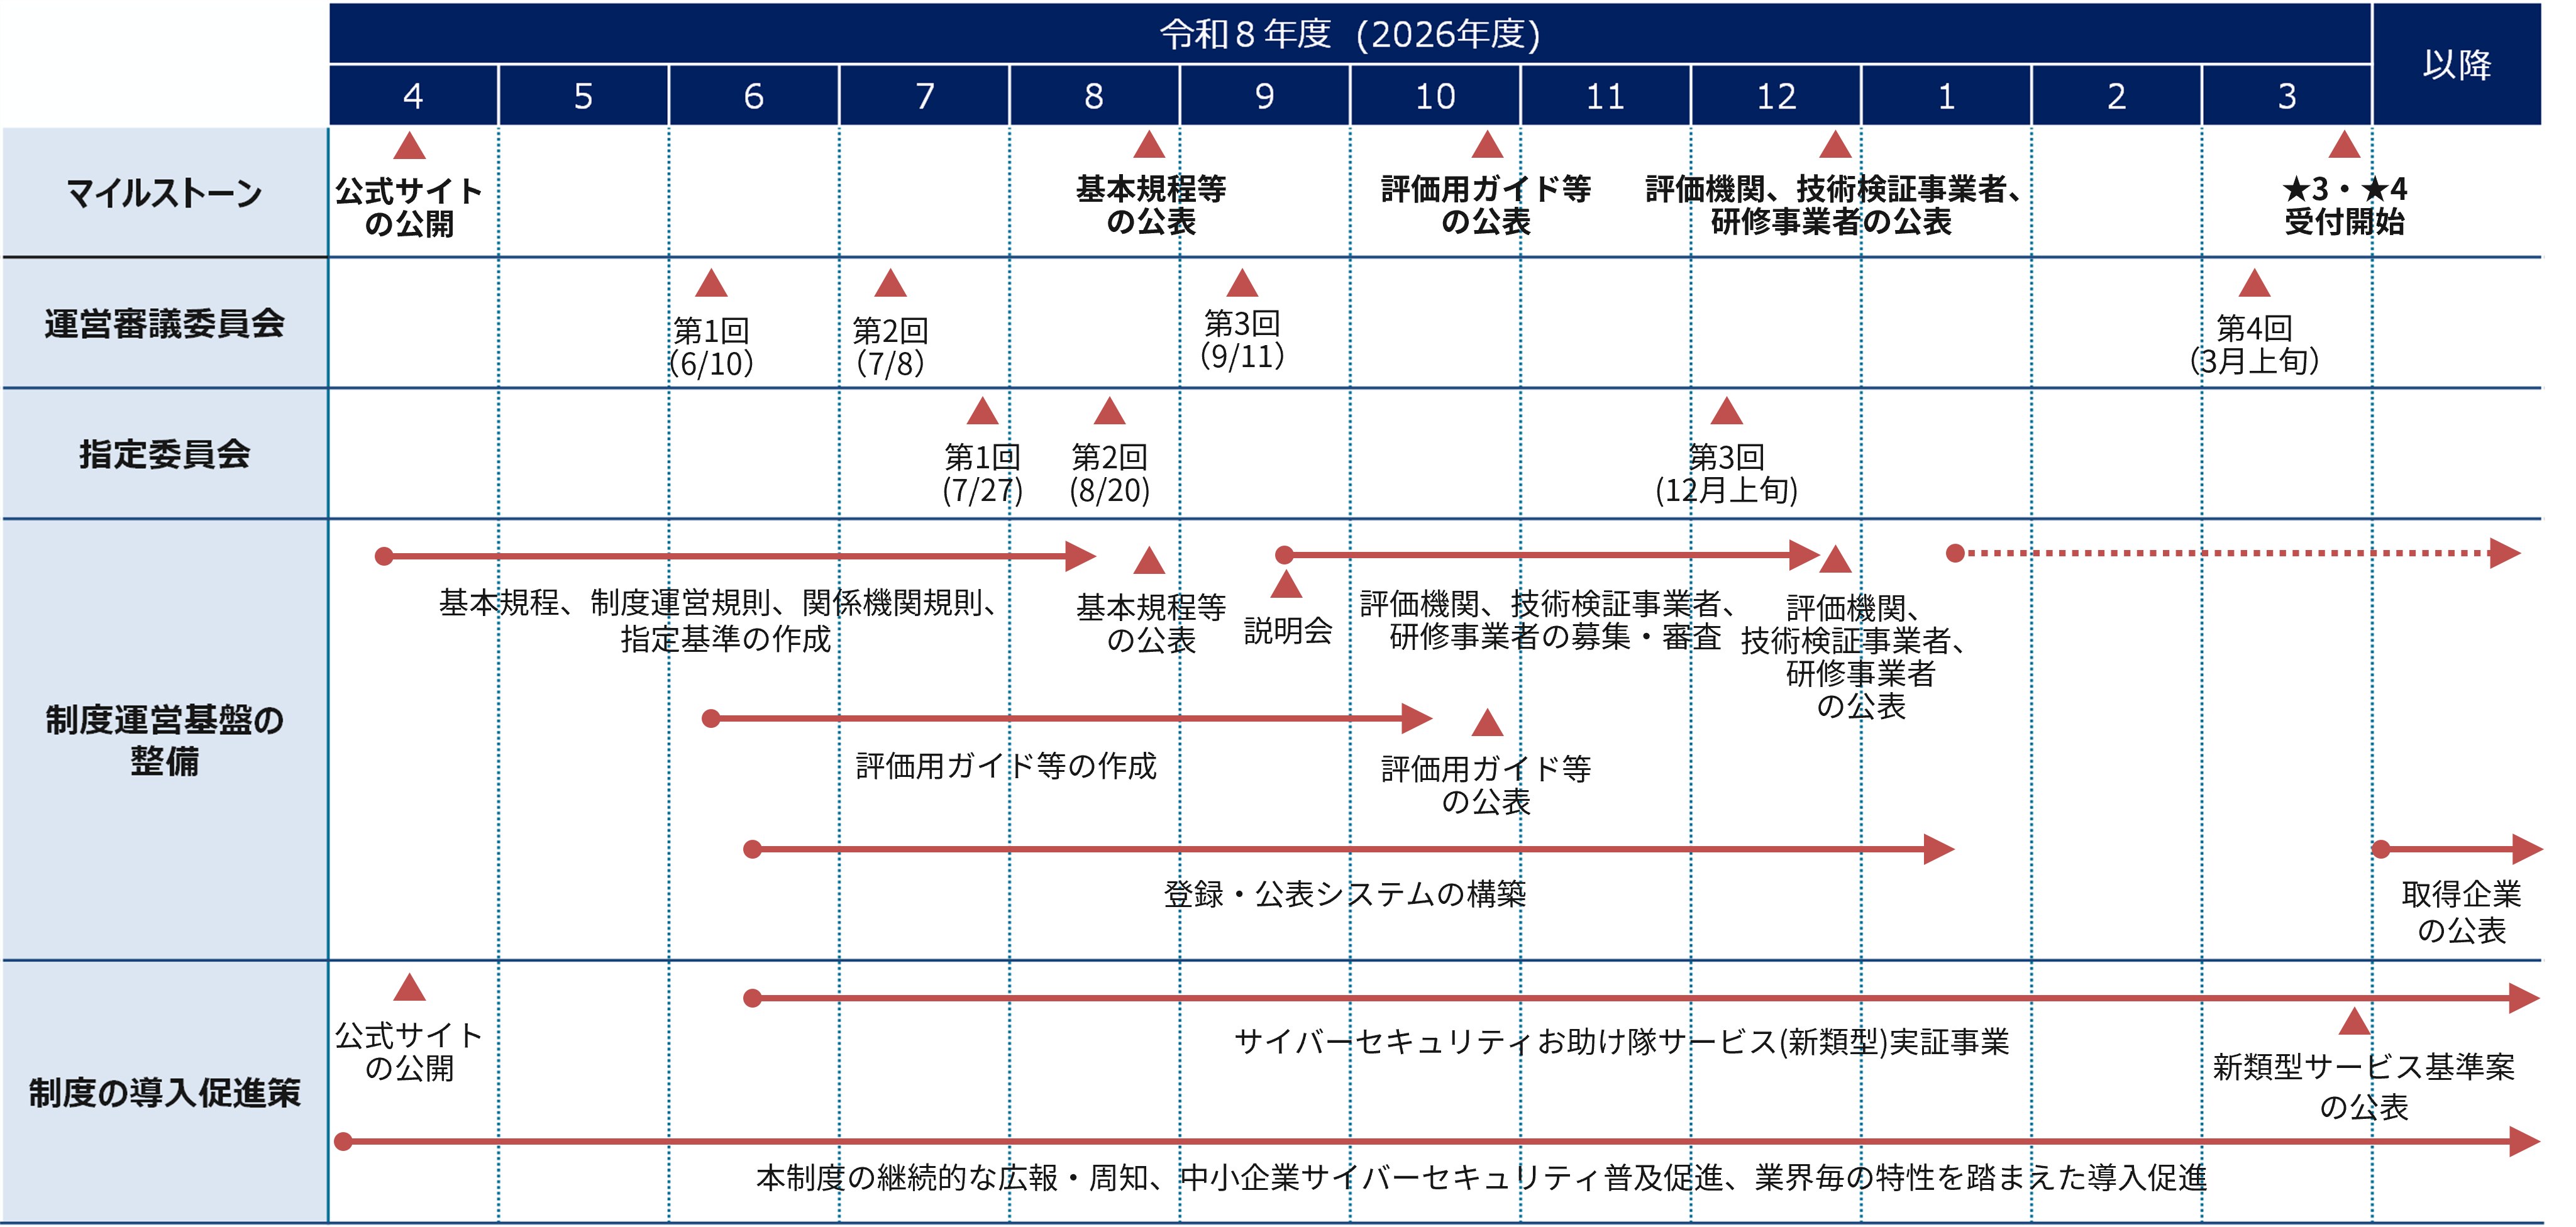
今後のスケジュール
更新履歴
-
2026年11月4日
各画像に代替テキストを追加しました。
-
2026年10月28日
制度規程、評価用ガイド等の公表に伴い、情報を更新しました。
-
2026年5月29日
セキュリティ専門家、評価機関、技術検証事業者の要件に関する新な情報を追加しました。
-
2026年4月30日
アクセシビリティ対応、各画像に代替テキストを追加しました。
-
2026年4月21日
新規公開しました。