
CISAが公開した制御システムの脆弱性情報(直近1ヶ月)
最終更新日:2026年11月9日
米国土安全保障省(DHS)のサイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA: Cybersecurity and Infrastructure Security Agency)
が直近1ヶ月の間に公開した制御システムの脆弱性の概要を日本語で掲載しています(脚注1)。使用している制御システムの脆弱性情報の日々のチェックに役立ててください。更新は原則毎週月曜日です。
[2023年2月24日に、US-CERTとICS-CERTが廃止となり、CISAに統合されました。]
CISAが公開した脆弱性のうち、脆弱性番号(CVE)が採番されている脆弱性は、IPAの脆弱性対策情報データベース JVN iPedia でも公開している可能性があります。過去の制御システムの脆弱性を日本語でチェックしたい場合は、JVN iPediaを活用ください(JVN iPediaでのCISA公開脆弱性情報の検索方法については、「制御システムのセキュリティ」ページを参照ください)。
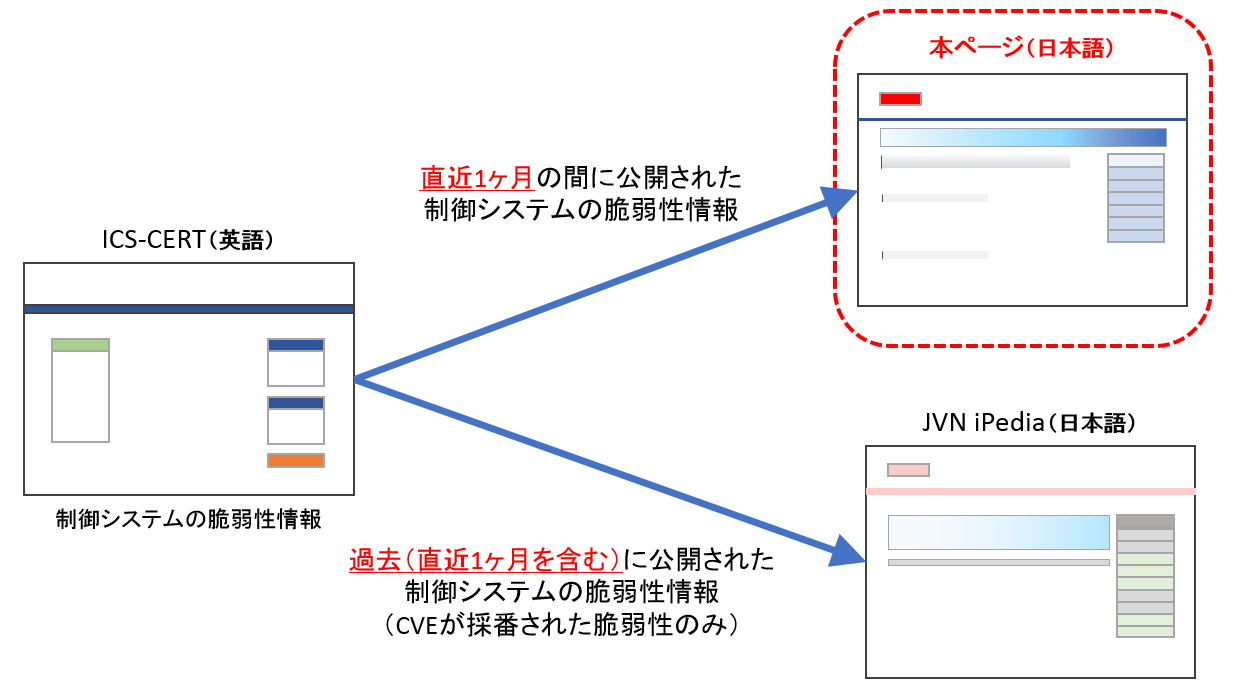
なお、1つのアドバイザリに複数の脆弱性が含まれる場合、深刻度は「深刻度が1番高い脆弱性」の深刻度を記載しています。
2026年11月5日公開
|
三菱電機 の CC-Link IE TSN Communication Protocol に通信チャネルで送信中のメッセージの整合性への不適切な強制に関する脆弱性
2026年7月30日 公開分の更新(Update B)
[更新内容] 影響を受ける製品:情報更新
|
|
|---|---|
| 深刻度 | 基本値 7.1(AV:A/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:L)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2026-13584 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-211-07 |
2026年11月3日公開
| Subnet Solutions 社の PowerSYSTEM Center に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 9.0(AV:A/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(アップグレード) |
| 脆弱性番号 | CVE-2026-63017(不正な認証)
CVE-2026-63774(SQLインジェクション)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-307-01 |
2026年10月29日公開
| Siemens 社の Mendix SAML モジュール にキャプチャリプレイによる認証回避に関する脆弱性 | |
|---|---|
| 深刻度 | 基本値 6.8(AV:N/AC:H/PR:N/UI:R/S:U/C:H/I:H/A:N)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート、リスク緩和策) |
| 脆弱性番号 | CVE-2026-89209 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-302-01 |
| 日立エナジー の 産業分野向け無線通信ルーター TRO600 に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 7.5(AV:N/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-10756(意図するエンドポイントとの通信チャネルの不適切な制限)
CVE-2026-106087(重要な機能に対する認証の欠如)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-302-02 |
|
日立エナジー の CoreTec に複数の脆弱性
|
|
|---|---|
| 深刻度 | 基本値 8.8(AV:L/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-13162(OSコマンドインジェクション)
CVE-2026-43284(任意の場所に任意の値を書き込み可能な状態)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-302-03 |
| 日立エナジー の PCM600 にパストラバーサルの脆弱性
2026年4月28日 公開分の更新(Update A)
[更新内容] 対策:情報更新
|
|
|---|---|
| 深刻度 | 基本値 4.4(AV:L/AC:H/PR:L/UI:R/S:U/C:N/I:H/A:N)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2018-1002208 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-125-01 |
|
日立エナジー の モジュール型開閉装置監視 (MSM) に複数の脆弱性
2025年9月30日 公開分の更新(Update A)
[更新内容] 対策:情報更新
|
|
|---|---|
| 深刻度 | 基本値 7.5(AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2023-53155(クロスサイトスクリプティング)
CVE-2024-53429(到達可能なアサーション)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-25-275-02 |
2026年10月27日公開
| オープンソースの産業用制御システム用ソフトウェアEPICS Baseに複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 9.8(AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(アップグレード) |
| 脆弱性番号 | CVE-2026-114595(整数オーバーフローまたはラップアラウンド)
CVE-2026-114596(整数オーバーフローまたはラップアラウンド)
CVE-2026-114597(長さのパラメータの不適切な処理)
CVE-2026-114598(型の取り違え)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-300-01 |
| 三菱電機 の GENESIS、GENESIS64、ICONICS Suite、Hyper Historian、AnalytiX、 MobileHMI、IoTWorX、MC Works64、GENESIS32 および BizViz に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 9.1(AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップグレード) |
| 脆弱性番号 | CVE-2023-4863(境界外書き込み)
CVE-2026-16436(パスワードを忘れた場合の脆弱なパスワードリカバリの仕組み)
CVE-2026-16437(パスワードを忘れた場合の脆弱なパスワードリカバリの仕組み)
CVE-2026-16438(不適切な権限設定)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-300-02 |
|
Anker 社の ロボット掃除機 Eufy Omni C20 および Omni X10 Pro に複数の脆弱性
2026年9月24日 公開分の更新(Update A)
[更新内容] 影響を受ける製品/対策:情報更新
|
|
|---|---|
| 深刻度 | 基本値 9.4(AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:L)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(アップグレード) |
| 脆弱性番号 | CVE-2026-93289(OSコマンドインジェクション)
CVE-2026-93290(ハードコードされた認証情報の使用)
CVE-2026-93291(不正な証明書検証)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-267-02 |
2026年10月22日公開
| Kiloview 社の ビデオエンコーダー E3 の NDI エンコーダー に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 9.9(AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(ファームウェア・アップデート) |
| 脆弱性番号 | CVE-2026-109122(OSコマンドインジェクション)
CVE-2026-111100(重要な機能に対する認証の欠如)
CVE-2026-96616(不適切なセッション期限)
CVE-2026-105265(パス・トラバーサル)
CVE-2026-110491(NULLポインタデリファレンス)
CVE-2026-107861(OSコマンドインジェクション)
CVE-2026-110243(OSコマンドインジェクション)
CVE-2026-92450(ハードコードされた認証情報の使用)
CVE-2026-110825(重要な機能に対する認証の欠如)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-01 |
| Siemens 社の Industrial Edge App Publisher に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 8.3(AV:N/AC:H/PR:N/UI:R/S:C/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-78556(不正な証明書検証)
CVE-2026-78557(クロスサイトスクリプティング)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-02 |
| Siemens 社の Software Center に制御されていない検索パスの要素に関する脆弱性 | |
|---|---|
| 深刻度 | 基本値 6.7(AV:L/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-110936 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-03 |
| Siemens 社の Capital Embedded AR Classic に境界外読み取りに関する脆弱性 | |
|---|---|
| 深刻度 | 基本値 5.3(AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:N/A:N)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-89208 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-04 |
| Siemens 社の SENTRON 3NA COM Fuse に境界外読み取りに関する脆弱性 | |
|---|---|
| 深刻度 | 基本値 5.8(AV:N/AC:H/PR:H/UI:N/S:C/C:N/I:N/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2024-7322 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-05 |
| Siemens 社の PSS(R)SINCAL に境界外書き込みに関する脆弱性 | |
|---|---|
| 深刻度 | 基本値 7.0(AV:L/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2026-84854 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-06 |
| Siemens 社の SIMATIC IPC にデフォルトの暗号鍵の使用に関する脆弱性 | |
|---|---|
| 深刻度 | 基本値 7.7(AV:L/AC:H/PR:N/UI:R/S:C/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート、リスク緩和策) |
| 脆弱性番号 | CVE-2026-72895 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-07 |
| Siemens 社の APOGEE、TALON、および Desigo PXC/PXM に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 8.2(AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:L)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2026-89208(境界外読み取り)
CVE-2026-102073(整数アンダーフロー)
CVE-2026-102074(スタックベースのバッファオーバーフロー)
CVE-2026-102075(スタックベースのバッファオーバーフロー)
CVE-2026-102076(スタックベースのバッファオーバーフロー)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-08 |
| Siemens 社の Industrial Edge デバイスキット にパストラバーサル '.../...//'の脆弱性 | |
|---|---|
| 深刻度 | 基本値 9.1(AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2026-44414、CVE-2026-44415 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-09 |
| Siemens 社の SIMATIC S7 Webserver API に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 7.5(AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2026-85114(パス・トラバーサル)
CVE-2026-85115(エラーメッセージによる情報漏えい)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-10 |
| Siemens 社の SIMATIC S7-1500 CPU 1518(F)-4 PN/DP MFP に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 10.0(AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2021-41617(重要なデータの暗号化の欠如)他、計428個 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-11 |
| Siemens 社の RUGGEDCOM CROSSBOW に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 8.8(AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-89196(SQLインジェクション)
CVE-2026-89197(SQLインジェクション)
CVE-2026-89198(SQLインジェクション)
CVE-2026-89199(ユーザ制御の鍵による認証回避)
CVE-2026-89200(SQLインジェクション)
CVE-2026-89201(SQLインジェクション)
CVE-2026-89202(ユーザ制御の鍵による認証回避)
CVE-2026-89203(送信データからの重要情報の漏えい)
CVE-2026-89204(ユーザ制御の鍵による認証回避)
CVE-2026-89205(サーバ側のセキュリティのクライアント側での実施)
CVE-2026-89206(サーバ側のセキュリティのクライアント側での実施)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-12 |
| Siemens 社の WinCC に不適切な権限設定の脆弱性 | |
|---|---|
| 深刻度 | 基本値 8.8(AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-59241 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-13 |
| Siemens 社の SIMATIC S7 PLCs Web Server に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 9.6(AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2026-63350(evalインジェクション)
CVE-2026-63351(クロスサイトスクリプティング)
CVE-2026-63352(クロスサイトスクリプティング)
CVE-2026-63353(クロスサイトスクリプティング)
CVE-2026-63354(クロスサイトスクリプティング)
CVE-2026-63355(クロスサイトスクリプティング)
CVE-2026-63356(クロスサイトスクリプティング)
CVE-2026-63357(クロスサイトスクリプティング)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-14 |
| Siemens 社の RUGGEDCOM CROSSBOW Station Access Controller に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 9.8(AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2025-6965(数値打ち切り誤差)
CVE-2025-70873(ヒープインスペクション)
CVE-2025-71316(Unicodeエンコーディングの不適切な処理)
CVE-2026-11822(ヒープベースのバッファオーバーフロー)
CVE-2026-11824(ヒープベースのバッファオーバーフロー)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-15 |
| Siemens 社の SIMATIC S7-1500 TM MFP に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 10.0(AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2023-52927(不適切な入力確認)他、計377個 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-16 |
| Siemens 社の Industrial Edge デバイス にパストラバーサル '.../...//'の脆弱性 | |
|---|---|
| 深刻度 | 基本値 9.1(AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2026-44414、CVE-2026-44415 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-17 |
| Siemens 社の RUGGEDCOM APE1808 に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 7.5(AV:N/AC:H/PR:N/UI:R/S:C/C:H/I:L/A:L)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-33387(テンプレートエンジンで使用される特殊な要素の不適切な無効化)
CVE-2026-33388(不正な認証)
CVE-2026-33389(管理者によるセキュリティ制御の欠如)
CVE-2026-33391(不正な認証)
CVE-2026-33920(クロスサイトリクエストフォージェリ)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-295-18 |
|
InterSystems Corporation 社の InterSystems IRIS for Health に重要な情報の平文での送信に関する脆弱性
|
|
|---|---|
| 深刻度 | 基本値 8.1(AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2026-111594 |
| 参照 | https://www.cisa.gov/news-events/ics-medical-advisories/icsma-26-295-01 |
|
Meari Technology 社の IoT クラウドプラットフォーム の OpenAPI サービス に認証の欠如に関する脆弱性
2026年10月1日 公開分の更新(Update A)
[更新内容] 対策:情報更新
|
|
|---|---|
| 深刻度 | 基本値 7.7(AV:N/AC:L/PR:L/UI:N/S:C/C:N/I:H/A:N)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(アップグレード) |
| 脆弱性番号 | CVE-2026-101104、CVE-2026-96613 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-274-06 |
2026年10月20日公開
| HMS Networks 社の PEAK-System PCAN Windows ドライバ に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 7.1(AV:L/AC:L/PR:L/UI:N/S:U/C:N/I:H/A:H)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(アップグレード) |
| 脆弱性番号 | CVE-2026-109576(境界外書き込み)
CVE-2026-101103(古典的バッファオーバーフロー)
CVE-2026-94188(古典的バッファオーバーフロー)
CVE-2026-103672(配列インデックスの不適切な検証)
CVE-2026-110322(信頼性のないポインタデリファレンス)
CVE-2026-105960(長さのパラメータの不適切な処理)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-293-01 |
| Moxa 社の AIG-302 ThingsPro Edge に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 8.1(AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:N)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-109812(認証の欠如)
CVE-2026-109813(ハードコードされた暗号鍵の使用)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-293-03 |
| 日立エナジー の MicroSCADA X SYS600 に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 7.8(AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2026-9852(CSVファイルの数式要素の不適切な無害化)
CVE-2026-9853(認証アルゴリズムの不適切な実装)
CVE-2026-9854(認証アルゴリズムの不適切な実装)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-293-04 |
| 日立エナジー の RTU500 シリーズ に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 8.8(AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(ファームウェア・アップデート) |
| 脆弱性番号 | CVE-2026-17539(NULLポインタデリファレンス)
CVE-2026-28388(NULLポインタデリファレンス)
CVE-2026-6732(型の取り違え)
CVE-2026-6653(解放済みメモリの使用)
CVE-2026-6276(重要な情報の平文での送信)
CVE-2026-9079(認証情報の不十分な保護)
CVE-2026-11856(キャプチャリプレイによる認証回避)
CVE-2026-8927(キャプチャリプレイによる認証回避)
CVE-2026-8932(根本の脆弱性による認証回避)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-293-05 |
| 日立エナジー の RTU500 シリーズ に複数の脆弱性
2026年2月24日 公開分の更新(Update A)
[更新内容] 対策:情報更新
|
|
|---|---|
| 深刻度 | 基本値 7.5(AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:N/A:H)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(ファームウェア・アップデート) |
| 脆弱性番号 | CVE-2026-1772(権限管理不備)
CVE-2026-1773(不完全なブラックリスト)
CVE-2024-8176(不適切な再帰制御)
CVE-2025-59375(制限またはスロットリング無しのリソースの割り当て)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-062-03 |
2026年10月15日公開
| CISA のオープンソース ネットワーク分析ツール Malcolm に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 8.1(AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:N)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-107336(スプーフィングによる認証回避)
CVE-2026-107333(不正な認証)
CVE-2026-107362(サーバーサイドのリクエストフォージェリ)
CVE-2026-107361(代替パスまたはチャネルを使用した認証回避)
CVE-2026-107337(クロスサイトリクエストフォージェリ)
CVE-2026-107335(高圧縮データの不適切な処理 (データ増幅))
CVE-2026-107334(不正な認証)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-280-01 |
| Eclipse Foundation のソフトウェア開発キット Eclipse Milo に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 8.2(AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:H/A:N)(CVSSv3) |
| 攻撃コード | 有り |
| 対策 | 有り(アップグレード) |
| 脆弱性番号 | CVE-2026-62927(不正な認証)
CVE-2026-63252(有効期限後のメモリの解放の欠如)
CVE-2026-58080(認証の欠如)
CVE-2026-63248(認証の欠如)
CVE-2026-60007(リクエストに対するレスポンス内容の違いに起因する情報漏えい)
CVE-2026-61387(有効なライフタイム後のリソースの解放の欠如)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-288-01 |
| Guangzhou Juan IoT Technology 社の EseeCloud に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 9.8(AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | ベンダに連絡 |
| 脆弱性番号 | CVE-2026-107617(ハードコードされた認証情報の使用)
CVE-2026-97858(動的に決定されたオブジェクト属性の不適切に制御された変更)
CVE-2026-105664(リクエストに対するレスポンス内容の違いに起因する情報漏えい)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-288-02 |
|
Thermo Fisher Scientific 社の ソフトウェア Torrent Suite Software にパストラバーサルの脆弱性
|
|
|---|---|
| 深刻度 | 基本値 6.5(AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-107777 |
| 参照 | https://www.cisa.gov/news-events/ics-medical-advisories/icsma-26-288-01 |
| J4Care 社の 医用画像管理サーバー dcm4chee-arc-light に複数の脆弱性 | |
|---|---|
| 深刻度 | 基本値 9.1(AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:H)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-97851(認証の欠如)
CVE-2026-107621(無限ループ)
CVE-2026-105273(無限ループ)
CVE-2026-101021(アルゴリズムの複雑性)
CVE-2026-105279(重要な機能に対する認証の欠如)
CVE-2026-105667(重要な機能に対する認証の欠如)
|
| 参照 | https://www.cisa.gov/news-events/ics-medical-advisories/icsma-26-288-02 |
| Red Lion Controls社 の 産業用イーサネットスイッチ N-Tron 700 シリーズ に複数の脆弱性
2026年10月8日 公開分の更新(Update A)
[更新内容] 深刻度:情報更新
|
|
|---|---|
| 深刻度 | 基本値 8.3(AV:N/AC:L/PR:L/UI:N/S:U/C:L/I:H/A:H)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(アップグレード、リスク緩和策) |
| 脆弱性番号 | CVE-2026-32645(ハードコードされた認証情報の使用)
CVE-2026-39460(認証情報の不十分な保護)
CVE-2026-28745(復元可能な形式でのパスワード保存)
CVE-2026-33367(重要な機能に対する認証の欠如)
CVE-2026-29797(ダウンロードしたコードの完全性検証不備)
CVE-2026-39453(到達可能なアサーション)
CVE-2026-33272(代替パスまたはチャネルを使用した認証回避)
|
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-281-01 |
2026年10月13日公開
| Inductive Automation 社の Ignitionに不正な認証に関する脆弱性 | |
|---|---|
| 深刻度 | 基本値 8.8(AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(アップデート) |
| 脆弱性番号 | CVE-2026-92817 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-286-01 |
|
Swann Communications 社の セキュリティカメラ SWIFI-SE2KIC に重要な機能に対する認証の欠如に関する脆弱性
|
|
|---|---|
| 深刻度 | 基本値 6.2(AV:L/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N)(CVSSv3) |
| 攻撃コード | 現状確認されていない |
| 対策 | 有り(リスク緩和策) |
| 脆弱性番号 | CVE-2026-107605、CVE-2026-107606、CVE-2026-107607 |
| 参照 | https://www.cisa.gov/news-events/ics-advisories/icsa-26-286-02 |
CISA公開脆弱性情報のJVN iPediaでの検索
CISA公開脆弱性情報の検索には、JVN iPedia 詳細検索 を活用ください。
特定のベンダ、または製品の脆弱性情報を検索したい場合
「ベンダ名」「製品」を指定 →「検索」
CISA公開脆弱性情報(ICS AdvisoryまたはAlert)を検索したい場合
・医療機器関連のアドバイザリ:「キーワード」に「ICSMA」と入力 →「検索」
(検索例:2017年のICSMAアドバイザリ)
・その他の制御システム関連(ネットワーク機器を含む)のアドバイザリ:「キーワード」に「ICSA」と入力 →「検索」
(検索例:2017年のICSAアドバイザリ)
・注意喚起:「キーワード」に「ICS-ALERT」と入力 →「検索」
(検索例:過去のICS Alert)
キーワードで検索したい場合
「キーワード」にキーワードを入力 →「検索」
必要に応じて、「公表日」「最終更新日」「深刻度」等で絞り込むことができます。検索機能の使い方については、検索の使い方を参照ください。
IPAにおける制御システムのセキュリティへの取組み
IPAにおける制御システムのセキュリティへの取組みは、「制御システムのセキュリティ」ページ を参照ください。
お問い合わせ先
IPA セキュリティ センター(IPA/ISEC)
-
E-mail
CISAが公開した脆弱性情報の内容に関しては、
CISA、またはベンダにお問い合わせください。